খুঁজুন
                               
, ,
           

বিশ্বজুড়ে ছড়াতে পারে হরমুজে আটকা জাহাজে জন্ম নেওয়া আগ্রাসী সামুদ্রিক প্রজাতি
আন্তর্জাতিক ডেস্ক
প্রকাশিত: রবিবার, ২৬ জুলাই, ২০২৬, ৮:৫১ পূর্বাহ্ণ
বিশ্বজুড়ে ছড়াতে পারে হরমুজে আটকা জাহাজে জন্ম নেওয়া আগ্রাসী সামুদ্রিক প্রজাতি

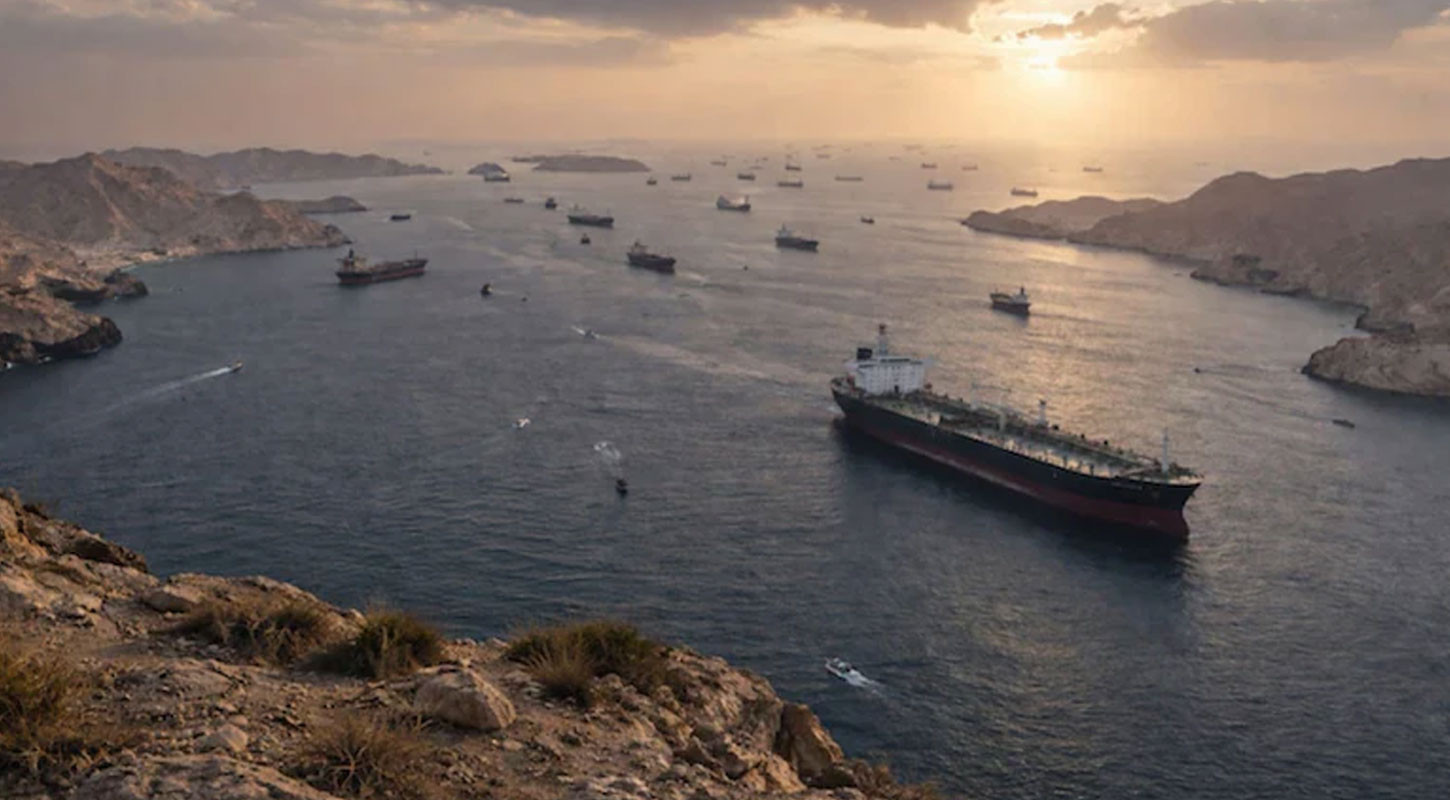
২০২৬ সালের ২৮ ফেব্রুয়ারি যুক্তরাষ্ট্র ও ইরানের মধ্যে প্রকাশ্য যুদ্ধ শুরু হওয়ার পর প্রায় পাঁচ মাস ধরে চলমান সংঘাতের কারণে হরমুজ প্রণালী কার্যত অচল হয়ে পড়েছে। আর এতে আটকে পড়া হাজারো জাহাজে জন্ম নিয়েছে এক আগ্রাসী সামুদ্রিক প্রজাতি।

এটি বিশ্বজুড়ে ছড়িয়ে পড়তে পারে, ডেকে আনতে পারে মারাত্মক পরিবেশ বিপর্যয়।

সৌদি আরব, ইরান, ইরাক, কুয়েত এবং সংযুক্ত আরব আমিরাতের মতো প্রধান তেল উৎপাদনকারী দেশগুলোর জন্য উন্মুক্ত সমুদ্রে যাওয়ার একমাত্র পথ হলো এই হরমুজ প্রণালী।

বিশ্বের সবচেয়ে গুরুত্বপূর্ণ জ্বালানি পরিবহন করিডর হিসেবে পরিচিত হরমুজ প্রণালী দিয়ে প্রতিবছর প্রায় ৬০০ বিলিয়ন ডলার মূল্যের জ্বালানি বাণিজ্য সম্পন্ন হয়। বিভিন্ন অনুমান অনুযায়ী বর্তমানে প্রায় ১ হাজার ৫০০টি জাহাজ পারস্য উপসাগরে আটকে রয়েছে এবং আরও কয়েকশ জাহাজ পার্শ্ববর্তী ওমান উপসাগরে অবস্থান করছে।

টাইম অব ইন্ডিয়া এক প্রতিবেদনে জানিয়েছে, নতুন এক গবেষণায় সতর্ক করা হয়েছে, এসব জাহাজের গায়ে জন্ম নেওয়া সামুদ্রিক জীব বাণিজ্য পুনরায় শুরু হলে বিশ্বের বিভিন্ন প্রান্তে ছড়িয়ে পড়তে পারে।

জৈব আগ্রাসনের ‘সুপার-স্প্রেডার’ হওয়ার আশঙ্কা
বায়েলাজিক্যাল ইনভেশনস (Biological Invasions) সাময়িকীতে প্রকাশিত গবেষণাটি পরিচালনা করেছে ইউনিভার্সিটি অব মেরিল্যান্ড সেন্টার ফর এনভায়রনমেন্টাল সায়েন্স (UMCES)-এর নেতৃত্বে ২৪ জন আন্তর্জাতিক সামুদ্রিক বিজ্ঞানীর একটি দল, যেখানে যুক্ত ছিল উডস হোল ওশানোগ্রাফিক ইনস্টিটিউশন (WHOI)।

‘Closure of the Strait of Hormuz May Trigger a Bioinvasion Super-Spreader Event’ শিরোনামের গবেষণায় বলা হয়েছে, হরমুজ প্রণালী বন্ধ থাকায় পারস্য/আরব উপসাগরে মাসের পর মাস আটকে থাকা হাজারো বাণিজ্যিক জাহাজ অনিচ্ছাকৃতভাবে বিশ্বব্যাপী সামুদ্রিক আগ্রাসী প্রজাতি ছড়িয়ে পড়ার বড় ধরনের ঘটনার সূচনা করতে পারে।

গবেষকদের মতে, দীর্ঘ সময় নোঙর করে থাকার ফলে জাহাজের গায়ে শৈবাল, বার্নাকল, ঝিনুক, বিভিন্ন অমেরুদণ্ডী প্রাণীসহ অসংখ্য সামুদ্রিক জীবের ঘন স্তর তৈরি হয়। পরে জাহাজগুলো আবার চলাচল শুরু করলে এসব জীব বিশ্বের বিভিন্ন বন্দরে পৌঁছে যেতে পারে।

কী এই ‘বায়োফাউলিং’?
সামুদ্রিক পরিবহন শিল্পে এ ঘটনাকে বলা হয় বায়োফাউলিং (Biofouling)। এটি হলো জাহাজের তলদেশ, প্রপেলারসহ পানির নিচে থাকা অংশে সামুদ্রিক জীবের জমে ওঠা। প্রথমে অণুজীব ও পিচ্ছিল স্তর তৈরি হয়। এরপর সেখানে শৈবাল, বার্নাকল, ছোট সামুদ্রিক ক্রাস্টেশিয়ান এবং খোলসযুক্ত প্রাণীর বসতি গড়ে ওঠে।

গবেষকরা জানান, ১,৫০০টিরও বেশি জাহাজের এই নজিরবিহীন দীর্ঘমেয়াদি অবস্থান বিশ্বব্যাপী সামুদ্রিক আগ্রাসী প্রজাতি ছড়িয়ে পড়ার জন্য এক ধরনের ‘সুপার-স্প্রেডার’ পরিস্থিতি তৈরি করেছে।

WHOI-এর জীববিজ্ঞানী ক্যারোলিন টেপোল্ট, যিনি সামুদ্রিক আগ্রাসী প্রজাতির বিস্তার ও বিবর্তন নিয়ে গবেষণা করেন, বলেন- “সামুদ্রিক আগ্রাসী প্রজাতি বিশ্বের উপকূলীয় বাস্তুতন্ত্র ও অর্থনীতির ওপর গভীর প্রভাব ফেলে। একবার কোনো অঞ্চলে স্থায়ীভাবে প্রতিষ্ঠিত হলে এগুলো নির্মূল করা অত্যন্ত কঠিন, অনেক ক্ষেত্রে অসম্ভব।

বৈশ্বিক নৌপরিবহনে এই বিঘ্নের নানা প্রভাব রয়েছে, তবে নীরবে এটি উষ্ণ পানির প্রজাতিগুলোকে নতুন নতুন বন্দরে ছড়িয়ে দেওয়ার আদর্শ পরিবেশও তৈরি করেছে।”

বড় ধরনের পরিবেশগত হুমকি
আন্তর্জাতিক সামুদ্রিক সংস্থা (IMO)-এর পরামর্শ অনুযায়ী, কোনো জাহাজ ৩০ দিনের বেশি সময় অলস অবস্থায় থাকলে পুনরায় যাত্রার আগে বায়োফাউলিং নিয়ন্ত্রণে তাৎক্ষণিক ব্যবস্থা নেওয়া উচিত। কিন্তু এসব জাহাজ চার মাসেরও বেশি সময় ধরে আটকে রয়েছে, যা সামুদ্রিক জীবের দ্রুত বৃদ্ধি ও প্রজননের মৌসুম।

IMO-উদ্ধৃত গবেষণায় বলা হয়েছে, জাহাজের গায়ে সামান্য পিচ্ছিল স্তর জমলেও গ্রিনহাউস গ্যাস নির্গমন ২০ থেকে ২৫ শতাংশ পর্যন্ত বেড়ে যেতে পারে। আর হালকা মাত্রার বার্নাকল জমলে জ্বালানি ব্যবহার ও নির্গমন ৫০ শতাংশেরও বেশি বৃদ্ধি পেতে পারে।

IMO-এর হিসাব অনুযায়ী, বিশ্ব নৌপরিবহন শিল্পে ব্যবহৃত মোট জ্বালানির প্রায় ১০ শতাংশ ব্যয় হয় শুধু বায়োফাউলিংজনিত অতিরিক্ত পানির প্রতিরোধ অতিক্রম করতে।

গবেষকরা আরও বলেন, আধুনিক নৌপরিবহন দীর্ঘদিন ধরেই সামুদ্রিক আগ্রাসী প্রজাতি ছড়িয়ে পড়ার প্রধান মাধ্যম হিসেবে বিবেচিত। তবে সাম্প্রতিক সময়ে এত বিপুল সংখ্যক জাহাজের এত দীর্ঘ সময় একসঙ্গে আটকে থাকার ঘটনা আগে কখনও দেখা যায়নি। ফলে এটি বিশ্বব্যাপী জৈব নিরাপত্তার জন্য এক নজিরবিহীন চ্যালেঞ্জ তৈরি করেছে।

সাম্প্রতিক কয়েক দশকে উপসাগরীয় অঞ্চলসহ বিভিন্ন এলাকা থেকে ছড়িয়ে পড়া আগ্রাসী সামুদ্রিক প্রজাতি আটলান্টিক ও প্রশান্ত মহাসাগরে স্থানীয় প্রজাতিকে প্রতিস্থাপন করেছে এবং বিভিন্ন বন্দরের অবকাঠামোরও ক্ষতি করেছে।

এশিয়ান গ্রিন মাশেলের উদাহরণ
আগ্রাসী প্রজাতির অন্যতম উদাহরণ হলো এশিয়ান গ্রিন মাশেল। ভারত ও প্রশান্ত মহাসাগরের উষ্ণমণ্ডলীয় অঞ্চলের এ ঝিনুক উপসাগরীয় এলাকাতেও ব্যাপকভাবে দেখা যায়। ইতোমধ্যে এটি ক্যারিবীয় অঞ্চল ও দক্ষিণ আটলান্টিক মহাসাগরে ছড়িয়ে পড়ে স্থানীয় ঝিনুক প্রজাতিকে হুমকির মুখে ফেলেছে এবং পরিবেশগত ক্ষতির কারণ হয়েছে।

এছাড়া বায়োফাউলিংয়ের কারণে জাহাজের গতিশীলতা কমে যায়। পানির প্রতিরোধ বেড়ে যাওয়ায় জাহাজ চালাতে বেশি শক্তি লাগে এবং অতিরিক্ত দূষণকারী জ্বালানি ব্যবহার করতে হয়।

সমন্বিত পদক্ষেপের আহ্বান
গবেষকরা জাহাজ পরিচালনাকারী প্রতিষ্ঠান, বন্দর কর্তৃপক্ষ, নিয়ন্ত্রক সংস্থা এবং পরিবেশ ব্যবস্থাপকদের বায়োফাউলিং ব্যবস্থাপনা জোরদার, উচ্চ ঝুঁকির বন্দরে নজরদারি বাড়ানো, জাহাজের চলাচল পূর্বাভাস উন্নত করা এবং আন্তর্জাতিক সমন্বিত দ্রুত প্রতিক্রিয়া ব্যবস্থা গড়ে তোলার আহ্বান জানিয়েছেন।

তাদের মতে, যাত্রা শুরুর আগে পানির মধ্যেই জাহাজের গায়ে জমে থাকা জীব পরিষ্কার বা ‘ইন-ওয়াটার ক্লিনিং’ পদ্ধতি প্রয়োগ করলে আগ্রাসী প্রজাতি ছড়িয়ে পড়ার ঝুঁকি উল্লেখযোগ্যভাবে কমানো সম্ভব।

পরিষ্কার কার্যক্রম শুরু
সাম্প্রতিক বিভিন্ন প্রতিবেদনে বলা হয়েছে, উপসাগরীয় অঞ্চলের বিভিন্ন বন্দরে ডুবুরি নামিয়ে জাহাজের তলদেশ ও প্রপেলার পরিষ্কার করা হচ্ছে, যাতে বাণিজ্যিক চলাচল পুনরায় শুরু করা যায়।

একটি জাহাজ পরিষ্কার করার খরচ প্রায় ৬০ শতাংশ পর্যন্ত বেড়ে ৮,০০০ ডলারে পৌঁছাতে পারে বলে জানা গেছে, কারণ দ্রুত উপসাগর ত্যাগের প্রস্তুতি নিচ্ছে জাহাজ পরিচালনাকারীরা।

অ্যালিয়ানজের মেরিন আন্ডাররাইটিং বিভাগের প্রধান জাস্টাস হাইনরিখ বলেন, “এই ঘটনা সমুদ্রপথের সংকীর্ণ করিডরগুলোর ঝুঁকি সম্পর্কে ব্যবসায়ী মহলের দৃষ্টিভঙ্গি পুরোপুরি বদলে দিয়েছে। আগে এগুলো ছিল সম্ভাব্য দুর্যোগের তাত্ত্বিক চিত্র। কিন্তু এখন আমরা বাস্তব দুর্যোগ দেখেছি। ফলে তাত্ত্বিক ঝুঁকি এখন বাস্তব ঝুঁকিতে পরিণত হয়েছে।”

গবেষকদের মতে, বিশ্ব যখন মূলত যুদ্ধের অর্থনৈতিক প্রভাব নিয়ে ব্যস্ত, তখন এই সংঘাতের সবচেয়ে দীর্ঘস্থায়ী উত্তরাধিকার হতে পারে এক অদৃশ্য পরিবেশগত সংকট, যা জাহাজের গায়ে লেগে থাকা সামুদ্রিক জীবের মাধ্যমে মহাসাগর পেরিয়ে বিশ্বের বিভিন্ন অঞ্চলে ছড়িয়ে পড়তে পারে।

কালের আলো/এএইচ/এমএসআইপি 
মাদ্রাসার অনাকাঙ্ক্ষিত ঘটনা ঠেকাতে পদক্ষেপ নেওয়া হবে: ধর্মমন্ত্রী

নিজস্ব প্রতিবেদক, কালের আলো
প্রকাশিত: শনিবার, ২৪ অক্টোবর, ২০২৬, ১:৪৮ অপরাহ্ণ
মাদ্রাসার অনাকাঙ্ক্ষিত ঘটনা ঠেকাতে পদক্ষেপ নেওয়া হবে: ধর্মমন্ত্রী

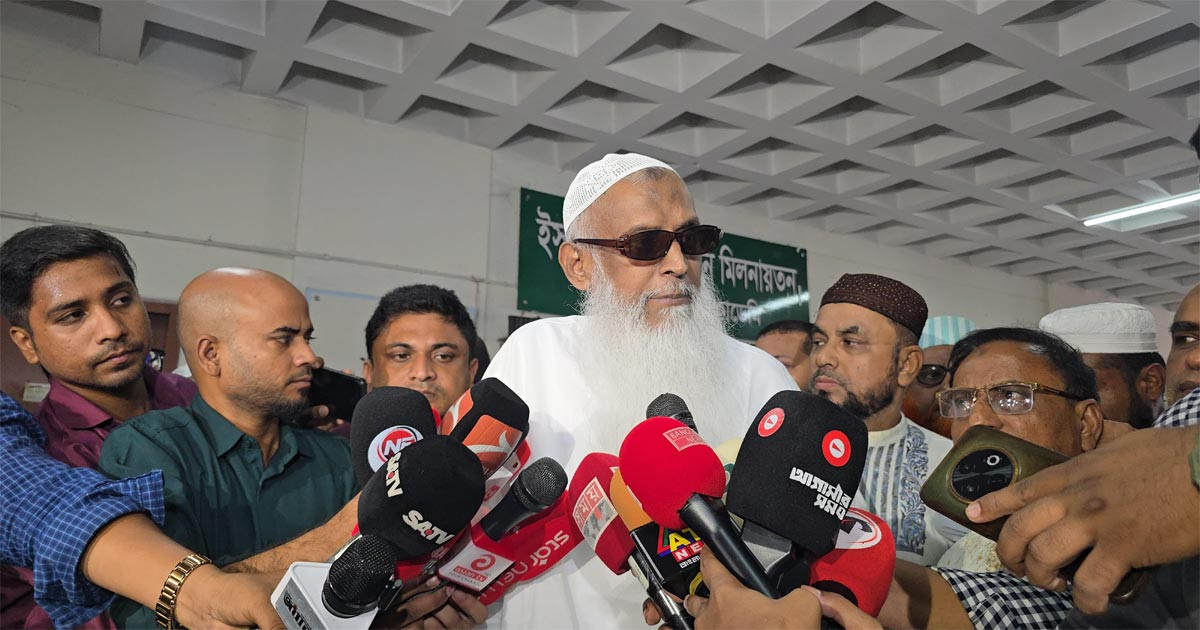
মাদ্রাসা ও ইসলামিক প্রতিষ্ঠানগুলোতে সাম্প্রতিক সময়ে ঘটে যাওয়া বিতর্কিত ঘটনাগুলোকে দুঃখজনক ও লজ্জাজনক বলে মন্তব্য করেছেন ধর্মমন্ত্রী কাজী শাহ মোফাজ্জাল হোসাইন (কায়কোবাদ)। ভবিষ্যতে এ ধরনের ঘটনা প্রতিরোধে প্রয়োজনীয় পদক্ষেপ নেওয়া হবে বলে আশ্বাস দিয়েছেন তিনি।একই সঙ্গে জুমার খুতবায় শরিয়তের আলোকে হালাল-হারামের বিষয়গুলো তুলে ধরে মানুষকে সচেতন করতে ইমামদের প্রতি আহ্বান জানিয়েছেন ধর্মমন্ত্রী।

শনিবার (২৪ অক্টোবর) দুপুরে বাংলাদেশ জাতীয় ইমাম সমিতির ত্রিবার্ষিক কাউন্সিল উপলক্ষে আয়োজিত জাতীয় ইমাম সম্মেলন শেষে সাংবাদিকদের প্রশ্নের জবাবে তিনি এসব কথা বলেন।

খুতবায় সচেতনতা তৈরির আহ্বান
মাদ্রাসা ও ইসলামিক প্রতিষ্ঠানগুলোতে সাম্প্রতিক বিভিন্ন বিতর্কিত ঘটনা নিয়ে দেশজুড়ে সমালোচনার বিষয়ে জানতে চাইলে ধর্মমন্ত্রী বলেন, তিনি ইমামদের জুমার খুতবায় এসব বিষয় তুলে ধরার আহ্বান জানিয়েছেন। তিনি মনে করেন, ইমামরা যদি খুতবায় শরিয়তের নির্দেশনা অনুযায়ী কোনটি হালাল এবং কোনটি হারাম, তা ব্যাখ্যা করেন, তাহলে মানুষের মধ্যে সচেতনতা বাড়বে। ধর্মীয় মূল্যবোধ ও নৈতিকতার বিষয়ে এ ধরনের আলোচনা গুরুত্বপূর্ণ ভূমিকা রাখতে পারে।

প্রধানমন্ত্রীও বিষয়টি নিয়ে সচেতন
ধর্মমন্ত্রী বলেন, এ ধরনের ঘটনা প্রতিরোধে সরকার চেষ্টা করছে। প্রধানমন্ত্রী এ বিষয়ে অত্যন্ত সচেতন এবং তিনি প্রয়োজনীয় নির্দেশনা দিয়েছেন, যাতে এ ধরনের ঘটনা থেকে সংশ্লিষ্ট ব্যক্তিদের পাশাপাশি সাধারণ মানুষও সুরক্ষিত থাকতে পারেন।

ঘটনাগুলোকে দুঃখজনক ও লজ্জাজনক বললেন মন্ত্রী
সাম্প্রতিক ঘটনাগুলো সম্পর্কে তিনি অবগত কি না, এমন প্রশ্নের জবাবে কাজী শাহ মোফাজ্জাল হোসাইন বলেন, চিকিৎসার জন্য কিছুদিন দেশের বাইরে ছিলেন। সেখানে থাকাকালে কিছু ঘটনা সম্পর্কে জানতে পেরেছেন এবং দেশে ফিরে আরও বিস্তারিত জেনেছেন। তিনি বলেন, এসব ঘটনা অত্যন্ত দুঃখজনক ও লজ্জাজনক। ভবিষ্যতে এ ধরনের ঘটনা আর ঘটবে না বলে তিনি আশাবাদ ব্যক্ত করেন। এ ধরনের ঘটনা প্রতিরোধে যা যা করা প্রয়োজন, সরকার তা করবে বলেও আশ্বাস দেন তিনি।

কালের আলো/এসকে/এমএসআইপি

পিএইচপির কোডে এক দশকের ফাঁক, বিশ্বজুড়ে সাইবার হামলার শঙ্কা

কালের আলো রিপোর্ট:
প্রকাশিত: শনিবার, ২৪ অক্টোবর, ২০২৬, ১:৪৭ অপরাহ্ণ
পিএইচপির কোডে এক দশকের ফাঁক, বিশ্বজুড়ে সাইবার হামলার শঙ্কা

ইন্টারনেটের বিশাল এক অংশের নিরাপত্তা এখন প্রশ্নের মুখে। ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপির কোডে এক দশকেরও বেশি সময় ধরে লুকিয়ে থাকা দুটি গুরুতর নিরাপত্তা ত্রুটি নতুন করে সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি করেছে। কৃত্রিম বুদ্ধিমত্তার (এআই) সহায়তায় ত্রুটিগুলো শনাক্ত হওয়ার পর সেগুলোর সুযোগ কাজে লাগিয়ে হামলার চেষ্টাও সামনে এসেছে। পরিস্থিতি এতটাই উদ্বেগজনক যে যুক্তরাষ্ট্র, জার্মানি, ফ্রান্স, নেদারল্যান্ডস ও জাপানসহ বিভিন্ন দেশের সরকারি ও নিরাপত্তা সংস্থাগুলো সতর্কতা জারি করেছে। কোনো কোনো সংস্থা সম্ভাব্য ঝুঁকি এড়াতে নিজেদের ওয়েবসাইট সাময়িকভাবে বন্ধও রেখেছে।

পিএইচপি মূলত সার্ভার-সাইড প্রোগ্রামিং ভাষা। বিশ্বজুড়ে অসংখ্য ওয়েবসাইট, ব্লগ, ই-কমার্স প্ল্যাটফর্ম এবং সরকারি পোর্টাল পরিচালনায় এই ভাষা ব্যবহৃত হয়। ফলে এর ভেতরে থাকা গুরুতর দুর্বলতা শুধু নির্দিষ্ট কোনো ওয়েবসাইটের জন্য নয়, বরং বিস্তৃত ডিজিটাল অবকাঠামোর জন্যও ঝুঁকি তৈরি করতে পারে।

নিরাপত্তা গবেষকদের শনাক্ত করা ত্রুটিগুলো পিএইচপির মেমোরি ব্যবস্থাপনা এবং গুরুতর ত্রুটি সামলানোর প্রক্রিয়ার সঙ্গে সম্পর্কিত। এগুলোর সুযোগ নিয়ে আক্রমণকারীরা কোনো কোনো পরিস্থিতিতে সার্ভারে ক্ষতিকর কোড চালানো, সংরক্ষিত তথ্য হাতিয়ে নেওয়া কিংবা ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার চেষ্টা করতে পারেন। পিএইচপি কর্তৃপক্ষ ইতিমধ্যে সংশোধিত সংস্করণ প্রকাশ করেছে। তবে যেসব সার্ভারে এখনো নিরাপত্তা হালনাগাদ করা হয়নি, সেগুলো নিয়ে উদ্বেগ রয়ে গেছে।

কোডের গভীরে লুকিয়ে থাকা বিপদ
প্রযুক্তির জগতে সফটওয়্যারের নিরাপত্তা ত্রুটি নতুন কিছু নয়। তবে কোনো বহুল ব্যবহৃত প্রোগ্রামিং ভাষার গভীরে দীর্ঘদিন ধরে দুর্বলতা থেকে গেলে তার প্রভাব অনেক বেশি বিস্তৃত হতে পারে। পিএইচপির সাম্প্রতিক ঘটনাটি সেই বাস্তবতাই সামনে এনেছে।

সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফ ও উইজের গবেষকেরা এআই প্রযুক্তির সহায়তায় পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত করেন। গবেষকদের তথ্য অনুযায়ী, দুর্বলতাগুলো পিএইচপির মেমোরি ব্যবস্থাপনার সঙ্গে সংশ্লিষ্ট। নির্দিষ্ট পরিস্থিতিতে এসব ত্রুটি কাজে লাগিয়ে সার্ভারের অভ্যন্তরীণ মেমোরিতে থাকা সংবেদনশীল তথ্য প্রকাশ করা কিংবা ক্ষতিকর কোড চালানোর সুযোগ তৈরি হতে পারে।

বাংলাদেশের সফটওয়্যার প্রকৌশলী ও প্রযুক্তি উদ্যোক্তা সুমিত সাহার ভাষ্য অনুযায়ী, মেমোরি ব্যবস্থাপনা এবং মেমোরি শেষ হয়ে যাওয়ার মতো পরিস্থিতি সামলানোর প্রক্রিয়ায় দুর্বলতা তৈরি হলে সার্ভারের অভ্যন্তরীণ তথ্য প্রকাশ বা ক্ষতিকর কোড চালানোর ঝুঁকি দেখা দিতে পারে।

মেলবোর্ন বিশ্ববিদ্যালয়ের এআই ও সাইবার নিরাপত্তাবিষয়ক লেকচারার অ্যান্ড্রিউ কুলেনও বিষয়টির ব্যাপকতা তুলে ধরেছেন। তাঁর মতে, বিশ্বের বিপুলসংখ্যক যন্ত্র ও অনলাইন সেবা কিছু মৌলিক সফটওয়্যারের ওপর নির্ভরশীল। এসব সফটওয়্যারের একটিতে গুরুতর দুর্বলতা দেখা দিলে তার প্রভাব ছড়িয়ে পড়তে পারে বহু প্রতিষ্ঠান ও ব্যবহারকারীর মধ্যে।

পাসওয়ার্ড ছাড়াই কি নিয়ন্ত্রণ নিতে পারে হ্যাকাররা?
এই ঘটনার সবচেয়ে উদ্বেগজনক দিক হলো, আক্রান্ত সার্ভারের পরিবেশ ও ব্যবহৃত সংস্করণের ওপর নির্ভর করে কিছু ক্ষেত্রে বৈধ অ্যাকাউন্ট বা পাসওয়ার্ড ছাড়াই দূর থেকে আক্রমণের সুযোগ তৈরি হতে পারে। এর অর্থ, কোনো ওয়েবসাইটের নিরাপত্তা দুর্বল হলে আক্রমণকারীকে সব সময় ব্যবহারকারীর অ্যাকাউন্টে প্রবেশ করতে হবে—এমন নয়।

সফল আক্রমণের ক্ষেত্রে সার্ভারের মেমোরিতে থাকা সংবেদনশীল তথ্য প্রকাশ, ওয়েবসাইটের কনটেন্ট পরিবর্তন, তথ্যভান্ডারে অননুমোদিত প্রবেশ কিংবা সার্ভারে ক্ষতিকর নির্দেশনা চালানোর মতো ঘটনা ঘটতে পারে। পরিস্থিতি অনুযায়ী এতে ব্যক্তিগত তথ্য, লগইন-সংক্রান্ত তথ্য ও প্রতিষ্ঠানের গুরুত্বপূর্ণ নথি ঝুঁকির মুখে পড়তে পারে।

তবে পিএইচপির সব ওয়েবসাইট ইতিমধ্যে আক্রান্ত হয়েছে, এমন কোনো তথ্য নেই। ঝুঁকির মাত্রা নির্ভর করে ব্যবহৃত পিএইচপি সংস্করণ, সার্ভারের কনফিগারেশন, নিরাপত্তাব্যবস্থা এবং সংশ্লিষ্ট ত্রুটির বিরুদ্ধে সুরক্ষা নেওয়া হয়েছে কি না—এসব বিষয়ের ওপর।

প্রকাশের আগেই হামলার চেষ্টা
নিরাপত্তা ত্রুটিগুলোর তথ্য প্রকাশ্যে আসার আগেই সেগুলো কাজে লাগিয়ে হামলার চেষ্টা শনাক্ত হওয়ার বিষয়টি নতুন করে প্রশ্ন তুলেছে। আমাজনের নিরাপত্তাপ্রধান সিজে মোসেসের দেওয়া তথ্য অনুযায়ী, গত ২০ অক্টোবর ত্রুটিগুলোর খবর প্রকাশের চার দিন আগেই আমাজনের নিরাপত্তা দল এ ধরনের একটি হামলার চেষ্টা শনাক্ত করেছিল।

এখানে একটি গুরুত্বপূর্ণ প্রশ্ন রয়েছে—গবেষকেরা যখন ত্রুটির বিস্তারিত তথ্য প্রকাশ না করে সংশোধনের সুযোগ তৈরি করছিলেন, তখন আক্রমণকারীরা কীভাবে দুর্বলতার বিষয়ে জানতে পারলেন? এ প্রশ্নের নিশ্চিত উত্তর এখনো স্পষ্ট নয়।

সাধারণত সফটওয়্যারের গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হলে গবেষকেরা সংশ্লিষ্ট প্রতিষ্ঠানকে জানান। এরপর প্রতিষ্ঠানটি সমাধান তৈরি ও প্রকাশের সুযোগ পায়। নির্ধারিত সময়ের আগে বিস্তারিত তথ্য প্রকাশ না করার উদ্দেশ্য হলো, যাতে সাইবার অপরাধীরা সমাধান আসার আগেই দুর্বলতার সুযোগ নিতে না পারে। কিন্তু কোনো ত্রুটির তথ্য আগেভাগে ফাঁস হলে কিংবা আক্রমণকারীরা নিজেরাই তা শনাক্ত করলে পরিস্থিতি আরও জটিল হয়ে উঠতে পারে।

প্রতিবেদন অনুযায়ী, ত্রুটিগুলো পিএইচপি২শেল নামে পরিচিত এবং এর ঝুঁকির মাত্রা ১০-এর মধ্যে ৯ দশমিক ২ নির্ধারণ করা হয়েছে। এই উচ্চ ঝুঁকির মূল্যায়নই দেখায়, আক্রান্ত ব্যবস্থায় দ্রুত প্রতিরোধমূলক ব্যবস্থা নেওয়া কতটা জরুরি।

কেন বিশ্বজুড়ে ছড়িয়ে পড়তে পারে ঝুঁকি
পিএইচপি বহু বছর ধরে ওয়েবসাইট নির্মাণ ও পরিচালনায় ব্যবহৃত হয়ে আসছে। ওয়ার্ডপ্রেস, ড্রুপাল ও জুমলার মতো বহুল ব্যবহৃত কনটেন্ট ম্যানেজমেন্ট ব্যবস্থার অনেক ওয়েবসাইটও পিএইচপির ওপর নির্ভরশীল। ব্যক্তিগত ব্লগ থেকে শুরু করে সংবাদমাধ্যম, অনলাইন ব্যবসা এবং বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট—বিভিন্ন ক্ষেত্রেই এই ভাষার ব্যবহার রয়েছে।

এ কারণেই পিএইচপির কোনো গুরুতর নিরাপত্তা ত্রুটির প্রভাব একটি প্রতিষ্ঠান বা একটি দেশের মধ্যে সীমাবদ্ধ থাকার আশঙ্কা কম। একই ধরনের দুর্বল সংস্করণ ব্যবহার করা বিভিন্ন দেশের সার্ভার একযোগে ঝুঁকির মুখে পড়তে পারে। বিশেষ করে দীর্ঘদিন ধরে হালনাগাদ না করা সার্ভারগুলো আক্রমণকারীদের কাছে তুলনামূলক সহজ লক্ষ্য হয়ে উঠতে পারে।

প্রযুক্তি অবকাঠামো প্রদানকারী প্রতিষ্ঠান ক্লাউডফ্লেয়ারসহ সংশ্লিষ্ট নিরাপত্তা প্রতিষ্ঠানের তথ্য অনুযায়ী, পিএইচপির একাধিক সংস্করণে এই দুর্বলতার প্রভাব রয়েছে। তবে পিএইচপি ব্যবহারকারী সব ওয়েবসাইট একই মাত্রায় ঝুঁকিতে রয়েছে, এমন সিদ্ধান্তে পৌঁছানোর আগে প্রতিটি সার্ভারের সংস্করণ ও নিরাপত্তাব্যবস্থা যাচাই করা প্রয়োজন।

বাংলাদেশের ওয়েবসাইটগুলো কতটা প্রস্তুত?
বাংলাদেশেও পিএইচপিনির্ভর ওয়েবসাইটের ব্যবহার ব্যাপক। সংবাদমাধ্যম, ব্যবসাপ্রতিষ্ঠান, ই-কমার্স প্ল্যাটফর্ম থেকে শুরু করে বিভিন্ন প্রতিষ্ঠানের অনলাইন সেবা পরিচালনায় এই প্রযুক্তি ব্যবহৃত হয়। ফলে নিরাপত্তা ত্রুটির বিষয়টি দেশের ওয়েব অবকাঠামোর জন্যও গুরুত্বপূর্ণ সতর্কবার্তা।

সুমিত সাহার মতে, পিএইচপি নিজেই অনিরাপদ—এমন ধারণা সঠিক নয়। বরং পুরোনো সংস্করণ ব্যবহার, সময়মতো নিরাপত্তা প্যাচ প্রয়োগ না করা এবং সার্ভারের ভুল কনফিগারেশনের মতো বিষয় ওয়েবসাইটকে ঝুঁকির মধ্যে ফেলতে পারে।

কোনো ওয়েবসাইটে নিরাপত্তা আপডেট দীর্ঘদিন স্থগিত থাকলে পরিচিত দুর্বলতাগুলোও আক্রমণের সুযোগ তৈরি করতে পারে। অনেক ক্ষেত্রে ওয়েবসাইট সচল থাকলেও তার পেছনের সফটওয়্যার, প্লাগইন কিংবা সার্ভার পরিবেশ হালনাগাদ করা হয় না। এতে বাইরে থেকে স্বাভাবিক মনে হওয়া একটি ওয়েবসাইটও ভেতরে ভেতরে ঝুঁকিপূর্ণ হয়ে থাকতে পারে।

বিশেষ করে যেসব প্রতিষ্ঠানের ওয়েবসাইটে নাগরিকদের ব্যক্তিগত তথ্য, গ্রাহকের যোগাযোগের বিবরণ, লেনদেন-সংক্রান্ত তথ্য কিংবা গুরুত্বপূর্ণ প্রশাসনিক নথি সংরক্ষিত থাকে, তাদের জন্য নিরাপত্তা যাচাই আরও জরুরি।

এখনই কী করা প্রয়োজন?
পিএইচপি কর্তৃপক্ষ ২১ অক্টোবর সংশোধিত সংস্করণ প্রকাশ করেছে। প্রতিবেদনে উল্লেখ করা সংস্করণগুলো হলো পিএইচপি ৮.২.৩৫, ৮.৩.৩৬, ৮.৪.২৭ এবং ৮.৫.১২। সংশ্লিষ্ট ত্রুটি থেকে সুরক্ষা পেতে ওয়েবসাইট পরিচালকদের নিজেদের ব্যবহৃত সংস্করণ যাচাই করে উপযুক্ত নিরাপত্তা আপডেট ইনস্টল করতে হবে।

তবে শুধু সফটওয়্যার হালনাগাদ করলেই সব ধরনের সাইবার ঝুঁকি দূর হয়ে যায় না। সার্ভারের কনফিগারেশন পরীক্ষা, অপ্রয়োজনীয় অ্যাকসেস বন্ধ রাখা, প্রশাসনিক অ্যাকাউন্টের নিরাপত্তা জোরদার করা, নিয়মিত ব্যাকআপ রাখা এবং অস্বাভাবিক কার্যক্রম পর্যবেক্ষণ করাও গুরুত্বপূর্ণ।

কোনো ওয়েবসাইটে অননুমোদিত প্রবেশের লক্ষণ পাওয়া গেলে সংশ্লিষ্ট প্রতিষ্ঠানের উচিত দ্রুত নিরাপত্তা বিশেষজ্ঞের সহায়তা নেওয়া, লগ ও অন্যান্য প্রমাণ সংরক্ষণ করা এবং প্রয়োজন অনুযায়ী আক্রান্ত ব্যবস্থা বিচ্ছিন্ন করা। একই সঙ্গে ব্যবহার করা সফটওয়্যার ও প্লাগইনের নিরাপত্তা অবস্থাও যাচাই করতে হবে।

এআইয়ের নতুন বাস্তবতা: প্রতিরক্ষা ও আক্রমণ—দুই দিকেই ব্যবহার
পিএইচপির এই ঘটনা সাইবার নিরাপত্তায় কৃত্রিম বুদ্ধিমত্তার দ্বিমুখী ভূমিকার বিষয়টিও সামনে এনেছে। এআইয়ের সাহায্যে গবেষকেরা কোডের গভীরে থাকা ত্রুটি দ্রুত শনাক্ত করতে পারছেন। একই প্রযুক্তি ব্যবহার করে আক্রমণকারীরাও দুর্বলতা খোঁজা, আক্রমণের কৌশল তৈরি কিংবা সম্ভাব্য লক্ষ্য চিহ্নিত করার চেষ্টা করতে পারেন।

তবে এআই ব্যবহারের কারণে প্রতিটি নিরাপত্তা ত্রুটি স্বয়ংক্রিয়ভাবে ভয়াবহ হয়ে ওঠে, এমন নয়। ঝুঁকি কতটা বাড়বে, তা নির্ভর করে ত্রুটির প্রকৃতি, আক্রমণকারীর সক্ষমতা এবং সংশ্লিষ্ট প্রতিষ্ঠানের প্রতিরোধব্যবস্থার ওপর।

এই পরিস্থিতি প্রযুক্তি প্রতিষ্ঠান ও ওয়েবসাইট পরিচালকদের জন্য একটি স্পষ্ট বার্তা দিচ্ছে—সাইবার নিরাপত্তা এককালীন কোনো কাজ নয়; এটি নিয়মিত হালনাগাদ, পর্যবেক্ষণ ও দ্রুত প্রতিক্রিয়ার ধারাবাহিক প্রক্রিয়া। সফটওয়্যারের একটি পুরোনো দুর্বলতা যখন বিশ্বজুড়ে ডিজিটাল সেবাকে ঝুঁকির মুখে ফেলতে পারে, তখন অবহেলার সুযোগও থাকে কম।

বাংলাদেশের সরকারি-বেসরকারি প্রতিষ্ঠানগুলোর জন্য এখন সবচেয়ে জরুরি কাজ হলো নিজেদের পিএইচপি সংস্করণ ও সার্ভার নিরাপত্তা দ্রুত যাচাই করা। কারণ, সাইবার হামলা ঠেকাতে শুধু সতর্কবার্তা জারি করাই যথেষ্ট নয়—সময়মতো কার্যকর পদক্ষেপ নেওয়াই হতে পারে বড় বিপর্যয় এড়ানোর প্রধান উপায়। সূত্র: আল-জাজিরা

কালের আলো/এমএসআইপি/জেএন

সৌদির কারাগারে সাড়ে ৭ হাজার বাংলাদেশি বন্দি

আন্তর্জাতিক ডেস্ক , কালের আলো
প্রকাশিত: শনিবার, ২৪ অক্টোবর, ২০২৬, ১:৪৫ অপরাহ্ণ
সৌদির কারাগারে সাড়ে ৭ হাজার বাংলাদেশি বন্দি

সৌদি আরবের বিভিন্ন শহরের কারাগারে বর্তমানে প্রায় সাড়ে সাত হাজার বাংলাদেশি বন্দি রয়েছেন। এসব বাংলাদেশির আইনি সুরক্ষা নিশ্চিত করতে সরকার কাজ করছে বলে জানিয়েছেন পররাষ্ট্র প্রতিমন্ত্রী শামা ওবায়েদ ইসলাম। কোনো বাংলাদেশি নাগরিকের সাজা হওয়ার খবর পাওয়ার পর তাকে আইনি সহায়তার মাধ্যমে রক্ষার সর্বোচ্চ চেষ্টা করা হয় বলেও জানান তিনি।

শুক্রবার (২৩ অক্টোবর) সকালে রাজধানীর হযরত শাহজালাল আন্তর্জাতিক বিমানবন্দরে সাংবাদিকদের সঙ্গে আলাপকালে এসব কথা বলেন পররাষ্ট্র প্রতিমন্ত্রী। সৌদি আরবের রাজধানী রিয়াদের কিং খালেদ আন্তর্জাতিক বিমানবন্দরে হামলায় নিহত বাংলাদেশি কর্মী মো. শাহেদ আহম্মেদের মরদেহ দেশে পৌঁছানোর পর সাংবাদিকদের বিভিন্ন প্রশ্নের জবাব দেন তিনি।

সৌদির কারাগারে বন্দিদের আইনি সুরক্ষায় উদ্যোগ
পররাষ্ট্র প্রতিমন্ত্রী শামা ওবায়েদ ইসলাম বলেন, সৌদি আরবের বিভিন্ন কারাগারে সাড়ে সাত হাজারের মতো বাংলাদেশি বন্দি রয়েছেন। বিদেশে কোনো বাংলাদেশি নাগরিক আইনি জটিলতায় পড়লে কিংবা সাজাপ্রাপ্ত হলে তার বিষয়ে প্রয়োজনীয় পদক্ষেপ নেওয়ার চেষ্টা করে সরকার। সাজা হওয়ার খবর পাওয়ার সঙ্গে সঙ্গে সংশ্লিষ্ট ব্যক্তিকে আইনি সুরক্ষা দেওয়ার জন্য সর্বোচ্চ প্রচেষ্টা চালানো হয়।

তিনি বলেন, বিদেশে অবস্থানরত বাংলাদেশিদের অধিকার ও নিরাপত্তা রক্ষায় বাংলাদেশের কূটনৈতিক মিশনগুলো সক্রিয়ভাবে কাজ করছে। প্রবাসীদের কোনো সমস্যা দেখা দিলে তা সমাধানে সংশ্লিষ্ট কর্তৃপক্ষের সঙ্গে যোগাযোগ করা হয়।

দুই বাংলাদেশির মৃত্যুদণ্ড নিয়ে সৌদি রাষ্ট্রদূতের সঙ্গে আলোচনা
সৌদি আরবে দুই বাংলাদেশির মৃত্যুদণ্ড কার্যকরের বিষয়ে দেশটির রাষ্ট্রদূতকে ডেকে আলোচনা করেছে বাংলাদেশ সরকার। এ বিষয়ে বিস্তারিত জানতে সৌদি সরকারের কাছে আনুষ্ঠানিকভাবে রায়ের অনুলিপি চাওয়া হয়েছে বলে জানান শামা ওবায়েদ ইসলাম।

তিনি বলেন, রায়ের অনুলিপি হাতে পাওয়ার পর সংশ্লিষ্ট ঘটনা সম্পর্কে বিস্তারিত জানা সম্ভব হবে। কী পরিস্থিতিতে ওই দুই বাংলাদেশির মৃত্যুদণ্ড কার্যকর করা হয়েছে, তা জানার জন্য প্রয়োজনীয় তথ্য সংগ্রহের চেষ্টা চলছে। বিদেশে কর্মরত বাংলাদেশিদের সতর্ক থাকার আহ্বান জানিয়ে প্রতিমন্ত্রী বলেন, কাজের উদ্দেশ্যে অন্য দেশে যাওয়ার আগে সংশ্লিষ্ট দেশের আইনকানুন সম্পর্কে ভালোভাবে জেনে নেওয়া প্রয়োজন। দেশভেদে আইন ও বিচারব্যবস্থার পার্থক্য থাকায় প্রবাসীদের স্থানীয় নিয়মকানুন মেনে চলা অত্যন্ত গুরুত্বপূর্ণ।

হামলায় নিহত শাহেদের মরদেহ দেশে পৌঁছেছে
সৌদি আরবের রাজধানী রিয়াদের কিং খালেদ আন্তর্জাতিক বিমানবন্দরে হামলায় নিহত বাংলাদেশি কর্মী মো. শাহেদ আহম্মেদের মরদেহ শুক্রবার সকালে দেশে পৌঁছায়। সকাল ৮টার পর মরদেহটি ঢাকায় পৌঁছালে তা গ্রহণ করেন সংশ্লিষ্ট কর্মকর্তারা। পরে নিহতের স্ত্রী কহিনুর আক্তার কাকলীর কাছে মরদেহ হস্তান্তরের পাশাপাশি সরকারের পক্ষ থেকে সহায়তা দেওয়া হয়। শাহেদ আহম্মেদের বাড়ি বগুড়ার শাজাহানপুর উপজেলায়। তিনি দুই সন্তানের জনক ছিলেন। তার মৃত্যুতে পরিবারে শোকের ছায়া নেমে এসেছে। প্রিয়জনকে হারিয়ে পরিবারটি কঠিন পরিস্থিতির মুখোমুখি হয়েছে।

পররাষ্ট্র প্রতিমন্ত্রী জানান, প্রবাসী কল্যাণ ও বৈদেশিক কর্মসংস্থান মন্ত্রণালয়সহ সংশ্লিষ্ট কয়েকটি মন্ত্রণালয়ের সমন্বিত উদ্যোগে দ্রুততম সময়ে শাহেদের মরদেহ দেশে ফিরিয়ে আনা সম্ভব হয়েছে। মধ্যপ্রাচ্যে সংঘাত শুরুর পর নিহত বাংলাদেশি প্রবাসীদের মধ্যে শাহেদের মরদেহ ছিল দেশে আনা ১১তম মরদেহ।

নিহতের পরিবারকে আর্থিক সহায়তা সরকারের
শাহেদ আহম্মেদের পরিবারের প্রতি গভীর সমবেদনা জানান পররাষ্ট্র প্রতিমন্ত্রী। তিনি বলেন, নিহতের পরিবারকে প্রবাসী কল্যাণ মন্ত্রণালয়ের পক্ষ থেকে ৫০ হাজার টাকা অনুদান দেওয়া হয়েছে। পাশাপাশি মরদেহটি গ্রামের বাড়িতে পৌঁছে দিতে বিনা মূল্যে অ্যাম্বুলেন্সের ব্যবস্থা করা হয়েছে। সরকারের পক্ষ থেকে নিহতের পরিবারের পাশে দাঁড়ানোর পাশাপাশি প্রয়োজনীয় সহযোগিতা দেওয়ার উদ্যোগ নেওয়া হয়েছে বলেও জানান তিনি।

সৌদিতে ৪০ লাখের বেশি বাংলাদেশি কর্মরত
পররাষ্ট্র প্রতিমন্ত্রী শামা ওবায়েদ ইসলাম বলেন, সৌদি আরবে ৪০ লাখের বেশি বাংলাদেশি কাজ করেন। বিপুলসংখ্যক বাংলাদেশি সেখানে কর্মরত থাকায় দেশটিতে যুদ্ধ, হামলা কিংবা অন্য কোনো দুর্ঘটনা ঘটলে বাংলাদেশি কর্মীদের হতাহত হওয়ার ঝুঁকি তৈরি হয়।

তিনি বলেন, সরকার চায় না ভবিষ্যতে আর কোনো বাংলাদেশি নাগরিককে এভাবে প্রাণ হারাতে হোক। মধ্যপ্রাচ্যে চলমান সংঘাত বন্ধ হোক এবং কোনো দেশের নাগরিককেই যেন নৃশংস হামলার শিকার হতে না হয়, সে জন্য তিনি দোয়া করেন।

আটকে পড়া প্রবাসীদের ভিসা নিয়ে সৌদির সঙ্গে আলোচনা
মধ্যপ্রাচ্যের সংঘাতের কারণে বাংলাদেশে আটকে পড়া প্রবাসী কর্মীদের ভিসার মেয়াদ বৃদ্ধি ও ভিসা নবায়নের বিষয়ে সৌদি আরবের সঙ্গে আলোচনা চলছে বলেও জানিয়েছেন পররাষ্ট্র প্রতিমন্ত্রী। সংঘাতের কারণে যেসব কর্মী নির্ধারিত সময়ে কর্মস্থলে ফিরতে পারছেন না, তাদের ভিসা-সংক্রান্ত জটিলতা নিরসনে এই আলোচনা গুরুত্বপূর্ণ বলে মনে করা হচ্ছে। তবে এ বিষয়ে চূড়ান্ত সিদ্ধান্ত বা নতুন কোনো ব্যবস্থার বিস্তারিত তিনি জানাননি।

বিদেশে কর্মরত বাংলাদেশিদের নিরাপত্তা নিশ্চিত করা, আইনি জটিলতায় পড়া নাগরিকদের সহায়তা দেওয়া এবং সংঘাতের কারণে ক্ষতিগ্রস্ত প্রবাসীদের পাশে দাঁড়ানোকে সরকার গুরুত্ব দিচ্ছে বলে প্রতিমন্ত্রীর বক্তব্যে উঠে এসেছে।

কালের আলো/এসএ/এমএস