খুঁজুন
                               
, ,
           

সরকারি চাকরিতে নতুন বেতনযুগ
কালের আলো রিপোর্ট:
প্রকাশিত: সোমবার, ২১ সেপ্টেম্বর, ২০২৬, ৫:১০ অপরাহ্ণ
সরকারি চাকরিতে নতুন বেতনযুগ

১১ বছরের ব্যবধানে সরকারি চাকরিজীবীদের জন্য নতুন বেতনকাঠামো জারি করেছে সরকার। নতুন কাঠামোয় একদিকে সর্বনিম্ন গ্রেডের একজন কর্মচারীর মোট বেতন ভাতাসহ ৩৩ হাজার টাকার বেশি হবে, অন্যদিকে মন্ত্রিপরিষদ সচিব ও মুখ্য সচিবের মতো বিশেষ গ্রেডের কর্মকর্তাদের মোট বেতন দাঁড়াবে প্রায় আড়াই লাখ টাকা। শুধু বেতন নয়, উচ্চতর গ্রেডের সুযোগ, পেনশন বৃদ্ধি, চিকিৎসা, শিক্ষা ও বিভিন্ন বিশেষ ভাতার ক্ষেত্রেও পরিবর্তন এসেছে।

  • সর্বনিম্ন মোট বেতন ৩৩ হাজারের বেশি
  • সর্বোচ্চ ২ লাখ ৪৭ হাজার ৬০০ টাকা
  • মূল বেতন, পেনশন ও ভাতায় বড় স্বস্তি
  • পদোন্নতি ছাড়াও উচ্চতর গ্রেডের সুযোগ

তবে নতুন কাঠামোর পুরো আর্থিক সুবিধা একসঙ্গে মিলছে না। মূল বেতন তিন ধাপে কার্যকর হবে। অধিকাংশ নতুন ভাতা কার্যকর হবে আরও প্রায় দেড় বছর পর, ২০২৮ সালের ১ জানুয়ারি থেকে। ফলে একদিকে সরকারি কর্মচারীদের আয় বাড়ার নতুন দিগন্ত খুলছে, অন্যদিকে এই বাড়তি ব্যয়ের অর্থ জোগান দেওয়া সরকারের জন্য বড় আর্থিক পরীক্ষা হয়ে দাঁড়াচ্ছে।

সর্বনিম্ন বেতন ৩৩ হাজার, ঢাকায় আরও বেশি
নতুন কাঠামোয় ২০টি গ্রেডই বহাল রাখা হয়েছে। সর্বনিম্ন ২০তম গ্রেডে মূল বেতন ৮ হাজার ২৫০ টাকা থেকে বেড়ে হয়েছে ২০ হাজার টাকা। এর সঙ্গে কর্মস্থলভেদে বাড়িভাড়া, চিকিৎসা, যাতায়াত, টিফিন ও মুঠোফোন ভাতা যুক্ত হবে।

জেলা ও উপজেলা পর্যায়ে সর্বনিম্ন মোট বেতন দাঁড়াবে ৩৩ হাজার ২৫০ টাকা। ঢাকা সিটি করপোরেশন এলাকায় বাড়িভাড়া তুলনামূলক বেশি হওয়ায় একই গ্রেডে মোট বেতন হবে ৩৬ হাজার ২৫০ টাকা।

অন্যদিকে বিসিএসসহ নবম গ্রেডে যোগ দেওয়া তরুণ কর্মকর্তাদের মূল বেতন হবে ৪৪ হাজার টাকা। ভাতাসহ তাঁদের মোট আয় ৬০ হাজার টাকার বেশি হওয়ার সুযোগ তৈরি হচ্ছে। অর্থাৎ সরকারি চাকরির প্রবেশপর্যায়ের বেতনেও দৃশ্যমান পরিবর্তন আসছে।

সর্বোচ্চ বেতন প্রায় আড়াই লাখ
নতুন কাঠামোয় নির্ধারিত সর্বোচ্চ মূল বেতন ৭৮ হাজার টাকা থেকে বেড়ে ১ লাখ ৫৬ হাজার টাকা হয়েছে। তবে এর বাইরে মন্ত্রিপরিষদ সচিব, মুখ্য সচিব ও জ্যেষ্ঠ সচিবদের জন্য বিশেষ গ্রেড রাখা হয়েছে। মন্ত্রিপরিষদ সচিব ও মুখ্য সচিবের মূল বেতন নির্ধারণ করা হয়েছে ১ লাখ ৭২ হাজার টাকা। ঢাকায় বাড়িভাড়া, চিকিৎসা, আপ্যায়ন, মুঠোফোন ও ধোলাই ভাতা মিলিয়ে তাঁদের মোট বেতন দাঁড়াবে ২ লাখ ৪৭ হাজার ৬০০ টাকা। এর সঙ্গে সার্বক্ষণিক গাড়িসহ অন্যান্য সরকারি সুবিধা রয়েছে। অর্থাৎ নতুন কাঠামোয় বেতন ব্যবস্থার সর্বনিম্ন ও সর্বোচ্চ স্তর—দুই প্রান্তেই পরিবর্তন এসেছে।

তিন ধাপে বাড়বে মূল বেতন
নতুন আদেশ ২০২৬ সালের ১ জুলাই থেকে কার্যকর হলেও কর্মচারীরা সেদিন থেকেই পুরো বর্ধিত মূল বেতন পাচ্ছেন না। ২০২৬-২৭ ও ২০২৭-২৮ অর্থবছরে ধাপে ধাপে পূর্ণ বেতন কার্যকর হবে। নবম ও তদূর্ধ্ব গ্রেডের কর্মকর্তারা প্রথম পর্যায়ে বর্ধিত বেতনের ৪০ শতাংশ এবং ২০২৭ সালের জানুয়ারি থেকে ৭০ শতাংশ পাবেন। ২০২৭ সালের ১ জুলাই থেকে শতভাগ বর্ধিত মূল বেতন কার্যকর হবে। ১০ম থেকে ২০তম গ্রেডে প্রথম ধাপে ৫০ শতাংশ, পরের ধাপে ৭৫ শতাংশ এবং শেষ পর্যায়ে শতভাগ কার্যকর হবে। ধাপে বাস্তবায়নের ফলে সরকারের ওপর একসঙ্গে বড় অঙ্কের ব্যয়ের চাপ কিছুটা ছড়িয়ে দেওয়ার সুযোগ তৈরি হয়েছে।

পদোন্নতি ছাড়াও বাড়বে বেতন
নতুন কাঠামোর আরেকটি গুরুত্বপূর্ণ পরিবর্তন হলো পদোন্নতি না পেলেও নির্দিষ্ট শর্তে উচ্চতর গ্রেডে যাওয়ার সুযোগ। একই পদে আট বছর চাকরি পূর্ণ হলে এবং রেকর্ড সন্তোষজনক থাকলে নবম বছরে পরবর্তী উচ্চতর গ্রেডে বেতন পাওয়ার সুযোগ থাকবে। পরবর্তী পর্যায়েও নির্ধারিত শর্ত পূরণ হলে আরও একটি উচ্চতর গ্রেড পাওয়ার ব্যবস্থা রাখা হয়েছে।

বিশেষ করে পদোন্নতির সুযোগ সীমিত এমন পদে দীর্ঘদিন কাজ করা কর্মচারীদের জন্য এটি আর্থিক অগ্রগতির বিকল্প পথ তৈরি করবে। ফলে শুধু পদোন্নতির ওপর নির্ভর না করেও চাকরির মেয়াদ ও কর্মদক্ষতার ভিত্তিতে বেতন বৃদ্ধির সুযোগ থাকছে।

পেনশনে বড় স্বস্তি
অবসরপ্রাপ্তদের জন্যও নতুন কাঠামোয় উল্লেখযোগ্য পরিবর্তন এসেছে। তুলনামূলক কম পেনশন পাওয়া ব্যক্তিদের ক্ষেত্রে বৃদ্ধির হার বেশি রাখা হয়েছে। ৯ হাজার টাকা বা তার কম নিট পেনশনে ১০০ শতাংশ বৃদ্ধি নির্ধারণ করা হয়েছে। ধাপে ধাপে বেশি পেনশনের ক্ষেত্রে বৃদ্ধির হার কমে ৫৫ শতাংশে নামবে। তবে ৪০ হাজার ১ টাকা বা তার বেশি পেনশন পাওয়া ব্যক্তিদের ক্ষেত্রে সর্বোচ্চ পেনশন ৭০ হাজার ২০০ টাকা পর্যন্ত নির্ধারণ করা হয়েছে। এর ফলে নিম্ন পেনশনভোগীদের আয় বৃদ্ধির ক্ষেত্রে তুলনামূলক বড় পরিবর্তন আসছে।

ভাতায়ও নতুন চিত্র
নতুন কাঠামোয় বাড়িভাড়ার হার কর্মস্থল ও গ্রেডভেদে নির্ধারণ করা হয়েছে। ঢাকার দুই সিটি করপোরেশন এলাকায় ১৬ থেকে ২০তম গ্রেডে মূল বেতনের ৬০ শতাংশ পর্যন্ত বাড়িভাড়া নির্ধারিত হয়েছে। চিকিৎসা, টিফিন, যাতায়াত, শিক্ষা সহায়তা, বিশেষ চাহিদাসম্পন্ন সন্তানের ভাতা এবং ঝুঁকিপূর্ণ দায়িত্বের জন্য বিশেষ ভাতার ব্যবস্থাও রাখা হয়েছে। তবে অধিকাংশ নতুন ভাতা ২০২৮ সালের ১ জানুয়ারি থেকে কার্যকর হবে।

বাড়তি ব্যয়ের টাকা আসবে কোথা থেকে?
নতুন বেতনকাঠামোর সবচেয়ে বড় প্রশ্নটি বেতন নিয়ে নয়, অর্থায়ন নিয়ে। মূল বেতন ও ভাতা বাড়ার ফলে সরকারের নিয়মিত পরিচালন ব্যয় উল্লেখযোগ্যভাবে বাড়বে। চলতি অর্থবছরেই বর্ধিত মূল বেতনের দুই ধাপ বাস্তবায়নে ৩৭ হাজার কোটি টাকা বরাদ্দ রাখা হয়েছে। বিশ্বব্যাংকের ঢাকা কার্যালয়ের সাবেক মুখ্য অর্থনীতিবিদ জাহিদ হোসেন অর্থায়নের সক্ষমতা নিয়ে প্রশ্ন তুলেছেন। তাঁর মতে, আগামী দেড়-দুই বছরে রাজস্ব আয় প্রত্যাশিত মাত্রায় না বাড়লে বাড়তি ব্যয় সামলানো কঠিন হতে পারে। ঋণনির্ভর অর্থায়ন বা ব্যয় সংকোচনের পথ নিতে হতে পারে বলেও তিনি উল্লেখ করেছেন।

তবে ধাপে বাস্তবায়নের ফলে সরকারও রাজস্ব আয় বাড়ানো, অগ্রাধিকারভিত্তিক ব্যয় নির্ধারণ এবং বাজেট ব্যবস্থাপনায় সময় পাচ্ছে। ফলে নতুন কাঠামোর সাফল্য শুধু বেতন বাড়ানোর মধ্যেই সীমাবদ্ধ নয়; এর সঙ্গে জড়িয়ে আছে রাজস্ব সংগ্রহ ও সরকারি ব্যয়ের দক্ষতা বাড়ানোর সক্ষমতাও।আয় বাড়ার সঙ্গে বাড়ুক সেবার মাননতুন বেতনকাঠামো সরকারি কর্মচারীদের আর্থিক নিরাপত্তা বাড়ানোর পাশাপাশি কর্মক্ষেত্রে প্রণোদনা তৈরির সুযোগ সৃষ্টি করেছে। বিশেষ করে প্রবেশপর্যায়ের বেতন বৃদ্ধি, উচ্চতর গ্রেডের সুযোগ এবং পেনশন বৃদ্ধির ফলে সরকারি চাকরি আরও কাঠামোবদ্ধ আর্থিক সুবিধার আওতায় আসছে।

এখন চ্যালেঞ্জ হবে এই বাড়তি সুবিধার সঙ্গে সরকারি সেবার মান ও কর্মদক্ষতার প্রত্যাশিত উন্নতি নিশ্চিত করা। কারণ একটি আধুনিক বেতনব্যবস্থার প্রকৃত সাফল্য শুধু কর্মচারীর বেতন কত বাড়ল, তা দিয়ে নয়; সেই বিনিয়োগের বিনিময়ে রাষ্ট্র কতটা দক্ষ, গতিশীল ও জনবান্ধব সেবা দিতে পারল—শেষ পর্যন্ত তার ওপরই নির্ভর করবে নতুন কাঠামোর পূর্ণ সার্থকতা।

এম/এএইচ
পিএইচপির কোডে এক দশকের ফাঁক, বিশ্বজুড়ে সাইবার হামলার শঙ্কা

কালের আলো রিপোর্ট:
প্রকাশিত: রবিবার, ২৫ অক্টোবর, ২০২৬, ১:২৫ অপরাহ্ণ
পিএইচপির কোডে এক দশকের ফাঁক, বিশ্বজুড়ে সাইবার হামলার শঙ্কা

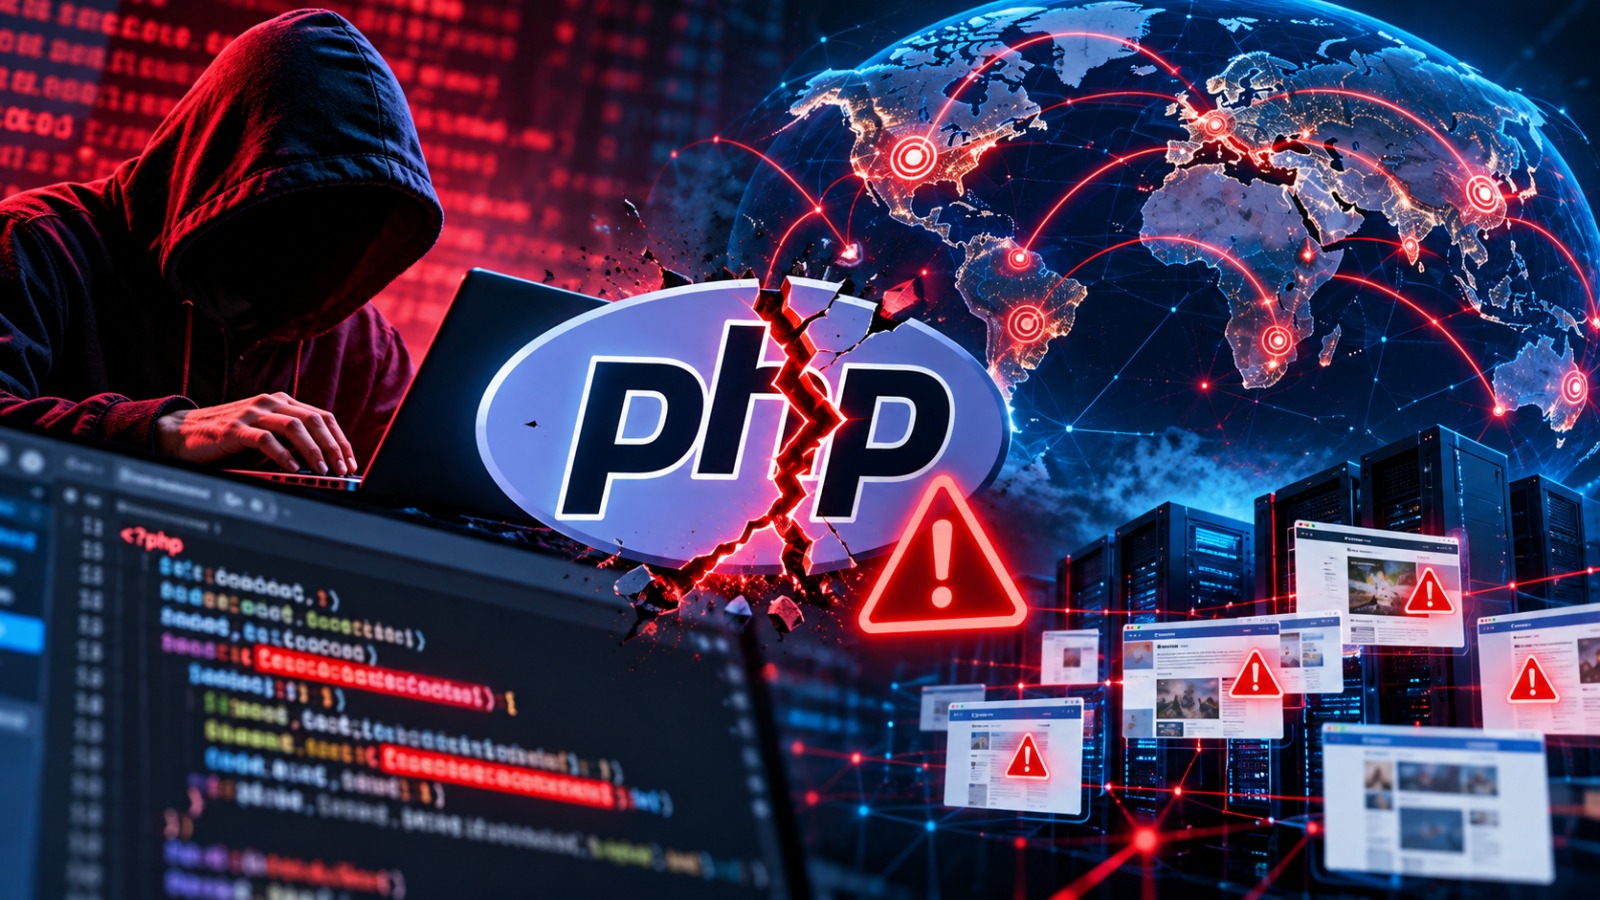
ইন্টারনেটের বিশাল এক অংশের নিরাপত্তা এখন প্রশ্নের মুখে। ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপির কোডে এক দশকেরও বেশি সময় ধরে লুকিয়ে থাকা দুটি গুরুতর নিরাপত্তা ত্রুটি নতুন করে সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি করেছে। কৃত্রিম বুদ্ধিমত্তার (এআই) সহায়তায় ত্রুটিগুলো শনাক্ত হওয়ার পর সেগুলোর সুযোগ কাজে লাগিয়ে হামলার চেষ্টাও সামনে এসেছে। পরিস্থিতি এতটাই উদ্বেগজনক যে যুক্তরাষ্ট্র, জার্মানি, ফ্রান্স, নেদারল্যান্ডস ও জাপানসহ বিভিন্ন দেশের সরকারি ও নিরাপত্তা সংস্থাগুলো সতর্কতা জারি করেছে। কোনো কোনো সংস্থা সম্ভাব্য ঝুঁকি এড়াতে নিজেদের ওয়েবসাইট সাময়িকভাবে বন্ধও রেখেছে।

পিএইচপি মূলত সার্ভার-সাইড প্রোগ্রামিং ভাষা। বিশ্বজুড়ে অসংখ্য ওয়েবসাইট, ব্লগ, ই-কমার্স প্ল্যাটফর্ম এবং সরকারি পোর্টাল পরিচালনায় এই ভাষা ব্যবহৃত হয়। ফলে এর ভেতরে থাকা গুরুতর দুর্বলতা শুধু নির্দিষ্ট কোনো ওয়েবসাইটের জন্য নয়, বরং বিস্তৃত ডিজিটাল অবকাঠামোর জন্যও ঝুঁকি তৈরি করতে পারে।

নিরাপত্তা গবেষকদের শনাক্ত করা ত্রুটিগুলো পিএইচপির মেমোরি ব্যবস্থাপনা এবং গুরুতর ত্রুটি সামলানোর প্রক্রিয়ার সঙ্গে সম্পর্কিত। এগুলোর সুযোগ নিয়ে আক্রমণকারীরা কোনো কোনো পরিস্থিতিতে সার্ভারে ক্ষতিকর কোড চালানো, সংরক্ষিত তথ্য হাতিয়ে নেওয়া কিংবা ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার চেষ্টা করতে পারেন। পিএইচপি কর্তৃপক্ষ ইতিমধ্যে সংশোধিত সংস্করণ প্রকাশ করেছে। তবে যেসব সার্ভারে এখনো নিরাপত্তা হালনাগাদ করা হয়নি, সেগুলো নিয়ে উদ্বেগ রয়ে গেছে।

কোডের গভীরে লুকিয়ে থাকা বিপদ
প্রযুক্তির জগতে সফটওয়্যারের নিরাপত্তা ত্রুটি নতুন কিছু নয়। তবে কোনো বহুল ব্যবহৃত প্রোগ্রামিং ভাষার গভীরে দীর্ঘদিন ধরে দুর্বলতা থেকে গেলে তার প্রভাব অনেক বেশি বিস্তৃত হতে পারে। পিএইচপির সাম্প্রতিক ঘটনাটি সেই বাস্তবতাই সামনে এনেছে।

সাইবার নিরাপত্তা প্রতিষ্ঠান ক্যালিফ ও উইজের গবেষকেরা এআই প্রযুক্তির সহায়তায় পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত করেন। গবেষকদের তথ্য অনুযায়ী, দুর্বলতাগুলো পিএইচপির মেমোরি ব্যবস্থাপনার সঙ্গে সংশ্লিষ্ট। নির্দিষ্ট পরিস্থিতিতে এসব ত্রুটি কাজে লাগিয়ে সার্ভারের অভ্যন্তরীণ মেমোরিতে থাকা সংবেদনশীল তথ্য প্রকাশ করা কিংবা ক্ষতিকর কোড চালানোর সুযোগ তৈরি হতে পারে।

বাংলাদেশের সফটওয়্যার প্রকৌশলী ও প্রযুক্তি উদ্যোক্তা সুমিত সাহার ভাষ্য অনুযায়ী, মেমোরি ব্যবস্থাপনা এবং মেমোরি শেষ হয়ে যাওয়ার মতো পরিস্থিতি সামলানোর প্রক্রিয়ায় দুর্বলতা তৈরি হলে সার্ভারের অভ্যন্তরীণ তথ্য প্রকাশ বা ক্ষতিকর কোড চালানোর ঝুঁকি দেখা দিতে পারে।

মেলবোর্ন বিশ্ববিদ্যালয়ের এআই ও সাইবার নিরাপত্তাবিষয়ক লেকচারার অ্যান্ড্রিউ কুলেনও বিষয়টির ব্যাপকতা তুলে ধরেছেন। তাঁর মতে, বিশ্বের বিপুলসংখ্যক যন্ত্র ও অনলাইন সেবা কিছু মৌলিক সফটওয়্যারের ওপর নির্ভরশীল। এসব সফটওয়্যারের একটিতে গুরুতর দুর্বলতা দেখা দিলে তার প্রভাব ছড়িয়ে পড়তে পারে বহু প্রতিষ্ঠান ও ব্যবহারকারীর মধ্যে।

পাসওয়ার্ড ছাড়াই কি নিয়ন্ত্রণ নিতে পারে হ্যাকাররা?
এই ঘটনার সবচেয়ে উদ্বেগজনক দিক হলো, আক্রান্ত সার্ভারের পরিবেশ ও ব্যবহৃত সংস্করণের ওপর নির্ভর করে কিছু ক্ষেত্রে বৈধ অ্যাকাউন্ট বা পাসওয়ার্ড ছাড়াই দূর থেকে আক্রমণের সুযোগ তৈরি হতে পারে। এর অর্থ, কোনো ওয়েবসাইটের নিরাপত্তা দুর্বল হলে আক্রমণকারীকে সব সময় ব্যবহারকারীর অ্যাকাউন্টে প্রবেশ করতে হবে—এমন নয়।

সফল আক্রমণের ক্ষেত্রে সার্ভারের মেমোরিতে থাকা সংবেদনশীল তথ্য প্রকাশ, ওয়েবসাইটের কনটেন্ট পরিবর্তন, তথ্যভান্ডারে অননুমোদিত প্রবেশ কিংবা সার্ভারে ক্ষতিকর নির্দেশনা চালানোর মতো ঘটনা ঘটতে পারে। পরিস্থিতি অনুযায়ী এতে ব্যক্তিগত তথ্য, লগইন-সংক্রান্ত তথ্য ও প্রতিষ্ঠানের গুরুত্বপূর্ণ নথি ঝুঁকির মুখে পড়তে পারে।

তবে পিএইচপির সব ওয়েবসাইট ইতিমধ্যে আক্রান্ত হয়েছে, এমন কোনো তথ্য নেই। ঝুঁকির মাত্রা নির্ভর করে ব্যবহৃত পিএইচপি সংস্করণ, সার্ভারের কনফিগারেশন, নিরাপত্তাব্যবস্থা এবং সংশ্লিষ্ট ত্রুটির বিরুদ্ধে সুরক্ষা নেওয়া হয়েছে কি না—এসব বিষয়ের ওপর।

প্রকাশের আগেই হামলার চেষ্টা
নিরাপত্তা ত্রুটিগুলোর তথ্য প্রকাশ্যে আসার আগেই সেগুলো কাজে লাগিয়ে হামলার চেষ্টা শনাক্ত হওয়ার বিষয়টি নতুন করে প্রশ্ন তুলেছে। আমাজনের নিরাপত্তাপ্রধান সিজে মোসেসের দেওয়া তথ্য অনুযায়ী, গত ২০ অক্টোবর ত্রুটিগুলোর খবর প্রকাশের চার দিন আগেই আমাজনের নিরাপত্তা দল এ ধরনের একটি হামলার চেষ্টা শনাক্ত করেছিল।

এখানে একটি গুরুত্বপূর্ণ প্রশ্ন রয়েছে—গবেষকেরা যখন ত্রুটির বিস্তারিত তথ্য প্রকাশ না করে সংশোধনের সুযোগ তৈরি করছিলেন, তখন আক্রমণকারীরা কীভাবে দুর্বলতার বিষয়ে জানতে পারলেন? এ প্রশ্নের নিশ্চিত উত্তর এখনো স্পষ্ট নয়।

সাধারণত সফটওয়্যারের গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হলে গবেষকেরা সংশ্লিষ্ট প্রতিষ্ঠানকে জানান। এরপর প্রতিষ্ঠানটি সমাধান তৈরি ও প্রকাশের সুযোগ পায়। নির্ধারিত সময়ের আগে বিস্তারিত তথ্য প্রকাশ না করার উদ্দেশ্য হলো, যাতে সাইবার অপরাধীরা সমাধান আসার আগেই দুর্বলতার সুযোগ নিতে না পারে। কিন্তু কোনো ত্রুটির তথ্য আগেভাগে ফাঁস হলে কিংবা আক্রমণকারীরা নিজেরাই তা শনাক্ত করলে পরিস্থিতি আরও জটিল হয়ে উঠতে পারে।

প্রতিবেদন অনুযায়ী, ত্রুটিগুলো পিএইচপি২শেল নামে পরিচিত এবং এর ঝুঁকির মাত্রা ১০-এর মধ্যে ৯ দশমিক ২ নির্ধারণ করা হয়েছে। এই উচ্চ ঝুঁকির মূল্যায়নই দেখায়, আক্রান্ত ব্যবস্থায় দ্রুত প্রতিরোধমূলক ব্যবস্থা নেওয়া কতটা জরুরি।

কেন বিশ্বজুড়ে ছড়িয়ে পড়তে পারে ঝুঁকি
পিএইচপি বহু বছর ধরে ওয়েবসাইট নির্মাণ ও পরিচালনায় ব্যবহৃত হয়ে আসছে। ওয়ার্ডপ্রেস, ড্রুপাল ও জুমলার মতো বহুল ব্যবহৃত কনটেন্ট ম্যানেজমেন্ট ব্যবস্থার অনেক ওয়েবসাইটও পিএইচপির ওপর নির্ভরশীল। ব্যক্তিগত ব্লগ থেকে শুরু করে সংবাদমাধ্যম, অনলাইন ব্যবসা এবং বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট—বিভিন্ন ক্ষেত্রেই এই ভাষার ব্যবহার রয়েছে।

এ কারণেই পিএইচপির কোনো গুরুতর নিরাপত্তা ত্রুটির প্রভাব একটি প্রতিষ্ঠান বা একটি দেশের মধ্যে সীমাবদ্ধ থাকার আশঙ্কা কম। একই ধরনের দুর্বল সংস্করণ ব্যবহার করা বিভিন্ন দেশের সার্ভার একযোগে ঝুঁকির মুখে পড়তে পারে। বিশেষ করে দীর্ঘদিন ধরে হালনাগাদ না করা সার্ভারগুলো আক্রমণকারীদের কাছে তুলনামূলক সহজ লক্ষ্য হয়ে উঠতে পারে।

প্রযুক্তি অবকাঠামো প্রদানকারী প্রতিষ্ঠান ক্লাউডফ্লেয়ারসহ সংশ্লিষ্ট নিরাপত্তা প্রতিষ্ঠানের তথ্য অনুযায়ী, পিএইচপির একাধিক সংস্করণে এই দুর্বলতার প্রভাব রয়েছে। তবে পিএইচপি ব্যবহারকারী সব ওয়েবসাইট একই মাত্রায় ঝুঁকিতে রয়েছে, এমন সিদ্ধান্তে পৌঁছানোর আগে প্রতিটি সার্ভারের সংস্করণ ও নিরাপত্তাব্যবস্থা যাচাই করা প্রয়োজন।

বাংলাদেশের ওয়েবসাইটগুলো কতটা প্রস্তুত?
বাংলাদেশেও পিএইচপিনির্ভর ওয়েবসাইটের ব্যবহার ব্যাপক। সংবাদমাধ্যম, ব্যবসাপ্রতিষ্ঠান, ই-কমার্স প্ল্যাটফর্ম থেকে শুরু করে বিভিন্ন প্রতিষ্ঠানের অনলাইন সেবা পরিচালনায় এই প্রযুক্তি ব্যবহৃত হয়। ফলে নিরাপত্তা ত্রুটির বিষয়টি দেশের ওয়েব অবকাঠামোর জন্যও গুরুত্বপূর্ণ সতর্কবার্তা।

সুমিত সাহার মতে, পিএইচপি নিজেই অনিরাপদ—এমন ধারণা সঠিক নয়। বরং পুরোনো সংস্করণ ব্যবহার, সময়মতো নিরাপত্তা প্যাচ প্রয়োগ না করা এবং সার্ভারের ভুল কনফিগারেশনের মতো বিষয় ওয়েবসাইটকে ঝুঁকির মধ্যে ফেলতে পারে।

কোনো ওয়েবসাইটে নিরাপত্তা আপডেট দীর্ঘদিন স্থগিত থাকলে পরিচিত দুর্বলতাগুলোও আক্রমণের সুযোগ তৈরি করতে পারে। অনেক ক্ষেত্রে ওয়েবসাইট সচল থাকলেও তার পেছনের সফটওয়্যার, প্লাগইন কিংবা সার্ভার পরিবেশ হালনাগাদ করা হয় না। এতে বাইরে থেকে স্বাভাবিক মনে হওয়া একটি ওয়েবসাইটও ভেতরে ভেতরে ঝুঁকিপূর্ণ হয়ে থাকতে পারে।

বিশেষ করে যেসব প্রতিষ্ঠানের ওয়েবসাইটে নাগরিকদের ব্যক্তিগত তথ্য, গ্রাহকের যোগাযোগের বিবরণ, লেনদেন-সংক্রান্ত তথ্য কিংবা গুরুত্বপূর্ণ প্রশাসনিক নথি সংরক্ষিত থাকে, তাদের জন্য নিরাপত্তা যাচাই আরও জরুরি।

এখনই কী করা প্রয়োজন?
পিএইচপি কর্তৃপক্ষ ২১ অক্টোবর সংশোধিত সংস্করণ প্রকাশ করেছে। প্রতিবেদনে উল্লেখ করা সংস্করণগুলো হলো পিএইচপি ৮.২.৩৫, ৮.৩.৩৬, ৮.৪.২৭ এবং ৮.৫.১২। সংশ্লিষ্ট ত্রুটি থেকে সুরক্ষা পেতে ওয়েবসাইট পরিচালকদের নিজেদের ব্যবহৃত সংস্করণ যাচাই করে উপযুক্ত নিরাপত্তা আপডেট ইনস্টল করতে হবে।

তবে শুধু সফটওয়্যার হালনাগাদ করলেই সব ধরনের সাইবার ঝুঁকি দূর হয়ে যায় না। সার্ভারের কনফিগারেশন পরীক্ষা, অপ্রয়োজনীয় অ্যাকসেস বন্ধ রাখা, প্রশাসনিক অ্যাকাউন্টের নিরাপত্তা জোরদার করা, নিয়মিত ব্যাকআপ রাখা এবং অস্বাভাবিক কার্যক্রম পর্যবেক্ষণ করাও গুরুত্বপূর্ণ।

কোনো ওয়েবসাইটে অননুমোদিত প্রবেশের লক্ষণ পাওয়া গেলে সংশ্লিষ্ট প্রতিষ্ঠানের উচিত দ্রুত নিরাপত্তা বিশেষজ্ঞের সহায়তা নেওয়া, লগ ও অন্যান্য প্রমাণ সংরক্ষণ করা এবং প্রয়োজন অনুযায়ী আক্রান্ত ব্যবস্থা বিচ্ছিন্ন করা। একই সঙ্গে ব্যবহার করা সফটওয়্যার ও প্লাগইনের নিরাপত্তা অবস্থাও যাচাই করতে হবে।

এআইয়ের নতুন বাস্তবতা: প্রতিরক্ষা ও আক্রমণ—দুই দিকেই ব্যবহার
পিএইচপির এই ঘটনা সাইবার নিরাপত্তায় কৃত্রিম বুদ্ধিমত্তার দ্বিমুখী ভূমিকার বিষয়টিও সামনে এনেছে। এআইয়ের সাহায্যে গবেষকেরা কোডের গভীরে থাকা ত্রুটি দ্রুত শনাক্ত করতে পারছেন। একই প্রযুক্তি ব্যবহার করে আক্রমণকারীরাও দুর্বলতা খোঁজা, আক্রমণের কৌশল তৈরি কিংবা সম্ভাব্য লক্ষ্য চিহ্নিত করার চেষ্টা করতে পারেন।

তবে এআই ব্যবহারের কারণে প্রতিটি নিরাপত্তা ত্রুটি স্বয়ংক্রিয়ভাবে ভয়াবহ হয়ে ওঠে, এমন নয়। ঝুঁকি কতটা বাড়বে, তা নির্ভর করে ত্রুটির প্রকৃতি, আক্রমণকারীর সক্ষমতা এবং সংশ্লিষ্ট প্রতিষ্ঠানের প্রতিরোধব্যবস্থার ওপর।

এই পরিস্থিতি প্রযুক্তি প্রতিষ্ঠান ও ওয়েবসাইট পরিচালকদের জন্য একটি স্পষ্ট বার্তা দিচ্ছে—সাইবার নিরাপত্তা এককালীন কোনো কাজ নয়; এটি নিয়মিত হালনাগাদ, পর্যবেক্ষণ ও দ্রুত প্রতিক্রিয়ার ধারাবাহিক প্রক্রিয়া। সফটওয়্যারের একটি পুরোনো দুর্বলতা যখন বিশ্বজুড়ে ডিজিটাল সেবাকে ঝুঁকির মুখে ফেলতে পারে, তখন অবহেলার সুযোগও থাকে কম।

বাংলাদেশের সরকারি-বেসরকারি প্রতিষ্ঠানগুলোর জন্য এখন সবচেয়ে জরুরি কাজ হলো নিজেদের পিএইচপি সংস্করণ ও সার্ভার নিরাপত্তা দ্রুত যাচাই করা। কারণ, সাইবার হামলা ঠেকাতে শুধু সতর্কবার্তা জারি করাই যথেষ্ট নয়—সময়মতো কার্যকর পদক্ষেপ নেওয়াই হতে পারে বড় বিপর্যয় এড়ানোর প্রধান উপায়। সূত্র: আল-জাজিরা

কালের আলো/এমএসআইপি/জেএন

নজিরবিহীন নিরাপত্তায় দুর্গাপূজা, সরকারের প্রতি কৃতজ্ঞতা

নিজস্ব প্রতিবেদক, কালের আলো
প্রকাশিত: রবিবার, ২৫ অক্টোবর, ২০২৬, ১:২৩ অপরাহ্ণ
নজিরবিহীন নিরাপত্তায় দুর্গাপূজা, সরকারের প্রতি কৃতজ্ঞতা

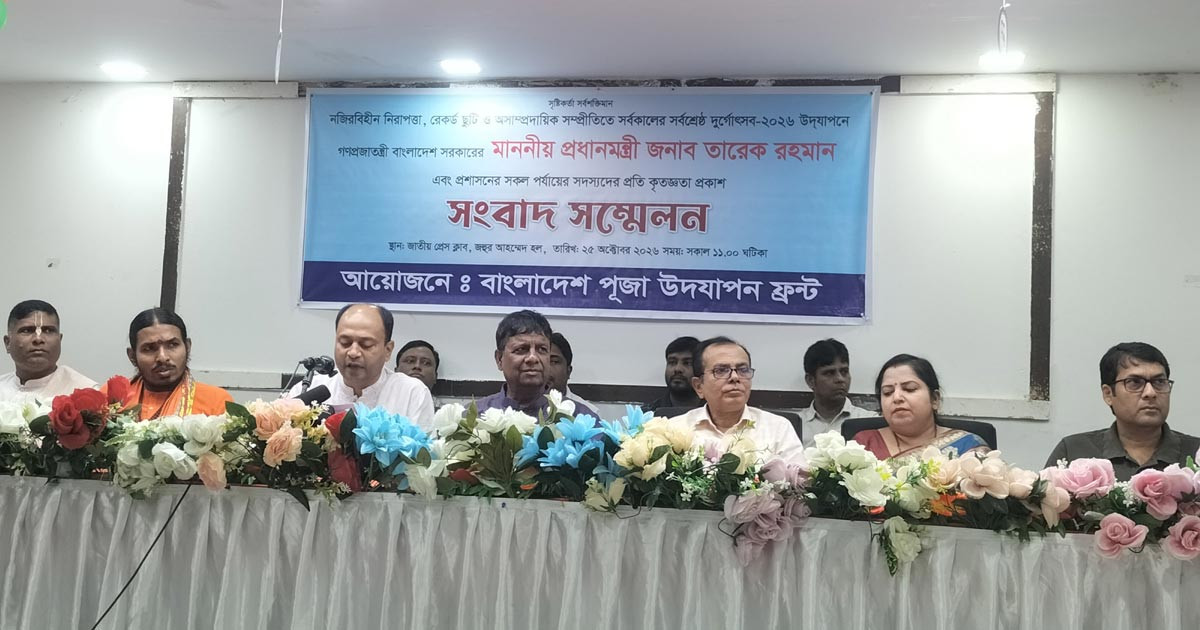
নজিরবিহীন নিরাপত্তাব্যবস্থা, পাঁচ দিনের ছুটি ও সাম্প্রদায়িক সম্প্রীতির মধ্য দিয়ে এবারের শারদীয় দুর্গাপূজা উদযাপিত হয়েছে বলে দাবি করেছে বাংলাদেশ পূজা উদযাপন ফ্রন্ট। সংগঠনটির নেতারা জানিয়েছেন, এবারের দুর্গোৎসবে সারা দেশে কোনো সহিংসতা বা অপ্রীতিকর ঘটনা ঘটেনি। এ জন্য বিএনপি সরকার, প্রধানমন্ত্রী তারেক রহমান এবং প্রশাসনের বিভিন্ন পর্যায়ের সদস্যদের প্রতি কৃতজ্ঞতা প্রকাশ করেছেন তারা।

রোববার (২৫ অক্টোবর) জাতীয় প্রেস ক্লাবের জহুর হোসেন চৌধুরী হলে আয়োজিত এক সংবাদ সম্মেলনে এসব কথা জানানো হয়।

সহিংসতামুক্ত দুর্গোৎসবের দাবি
সংবাদ সম্মেলনে বাংলাদেশ পূজা উদযাপন ফ্রন্টের সাধারণ সম্পাদক মিল্টন বৈদ্য বলেন, ইতিহাসে এবারই প্রথম সহিংসতামুক্ত, নিরাপদ ও উৎসবমুখর পরিবেশে সারা দেশে শারদীয় দুর্গাপূজা সম্পন্ন হয়েছে। কোনো অপ্রীতিকর ঘটনা ছাড়াই দেশজুড়ে শান্তিপূর্ণ পরিবেশ বজায় থাকাকে বাংলাদেশের রাজনৈতিক ও সামাজিক ইতিহাসে অনন্য দৃষ্টান্ত বলে উল্লেখ করেন তিনি।

মিল্টন বৈদ্য বলেন, দুর্গাপূজা শান্তিপূর্ণভাবে উদযাপনের পেছনে প্রধানমন্ত্রী তারেক রহমানের নেতৃত্ব, সরকারের সিদ্ধান্ত এবং আইনশৃঙ্খলা রক্ষাকারী বাহিনীর নিরলস ভূমিকা গুরুত্বপূর্ণ ছিল। এর ফলে সনাতন ধর্মাবলম্বীরা নিরাপত্তাহীনতায় না ভুগে আনন্দের সঙ্গে পূজা উদযাপন করতে পেরেছেন বলে দাবি করেন তিনি।

ধর্ম যার যার, নিরাপত্তার অধিকার সবার
বাংলাদেশ পূজা উদযাপন ফ্রন্টের সাধারণ সম্পাদক বলেন, প্রধানমন্ত্রী ঘোষিত ‘ধর্ম যার যার, রাষ্ট্র সবার; নিরাপত্তা পাওয়ার অধিকার সবার’—এই বক্তব্যের বাস্তব প্রতিফলন এবারের দুর্গোৎসবে দেখা গেছে। তার মতে, ধর্মীয় পরিচয় নির্বিশেষে নাগরিকদের নিরাপত্তা নিশ্চিত করা হলে সমাজে পারস্পরিক শ্রদ্ধা ও আস্থা আরও জোরদার হয়।

রাষ্ট্রীয় অনুদান ও পাঁচ দিনের ছুটিতে সন্তোষ
সংবাদ সম্মেলনে সংগঠনটির নেতারা দাবি করেন, এবারের দুর্গাপূজায় রাষ্ট্রীয় অনুদান স্বাধীনতার পর থেকে সর্বোচ্চ পর্যায়ে পৌঁছেছে। হিন্দু সম্প্রদায়ের প্রত্যাশার তুলনায় সরকার প্রায় দ্বিগুণ অর্থ বরাদ্দ দিয়েছে বলেও দাবি করেন তারা। এতে পূজার আয়োজন আরও উৎসবমুখর করা সম্ভব হয়েছে বলে জানান নেতারা।

এবার দুর্গাপূজা উপলক্ষে পাঁচ দিনের ছুটি দেওয়ায় সরকারের প্রতি কৃতজ্ঞতা প্রকাশ করেন মিল্টন বৈদ্য। তিনি বলেন, দীর্ঘ ছুটির ফলে সাধারণ মানুষ এবং সরকারি-বেসরকারি প্রতিষ্ঠানের কর্মকর্তা-কর্মচারীরা পরিবারের সঙ্গে উৎসবের আনন্দ ভাগাভাগি করার সুযোগ পেয়েছেন।

পূজামণ্ডপ পরিদর্শন ও নিরাপত্তাব্যবস্থা
সংগঠনটির নেতারা জানান, প্রধানমন্ত্রী তারেক রহমান বিভিন্ন পূজামণ্ডপ পরিদর্শন করে সনাতন ধর্মাবলম্বীদের সঙ্গে শুভেচ্ছা বিনিময় করেছেন এবং তাদের খোঁজখবর নিয়েছেন। রাষ্ট্রপতিও বিভিন্ন পূজামণ্ডপ পরিদর্শন করেছেন বলে সংবাদ সম্মেলনে উল্লেখ করা হয়।

নিরাপত্তাব্যবস্থা সম্পর্কে সংবাদ সম্মেলনে বলা হয়, পুলিশ, এসআরবি, আনসারসহ আইনশৃঙ্খলা রক্ষাকারী বিভিন্ন বাহিনীর সমন্বয়ে পূজামণ্ডপগুলোতে নিরাপত্তার ব্যবস্থা নেওয়া হয়েছিল। সিসিটিভি ক্যামেরা স্থাপন ও গোয়েন্দা নজরদারির মাধ্যমে উৎসবের পরিবেশ নিরাপদ রাখার উদ্যোগ নেওয়া হয়। ধর্মীয় উসকানি ও অপপ্রচারের বিরুদ্ধে সরকারের কঠোর অবস্থান সাধারণ মানুষের মধ্যে আস্থা তৈরি করেছে বলেও দাবি করেন সংগঠনটির নেতারা।

সম্প্রীতি বজায় রাখার প্রত্যাশা
সংবাদ সম্মেলনে বাংলাদেশ পূজা উদযাপন ফ্রন্টের নেতারা বলেন, পারস্পরিক শ্রদ্ধা, সহনশীলতা ও সম্প্রীতির ভিত্তিতে সব ধর্মের মানুষের শান্তিপূর্ণ সহাবস্থান নিশ্চিত করা সম্ভব। একটি বৈষম্যহীন ও নিরাপদ বাংলাদেশ গড়ে তোলার প্রচেষ্টা অব্যাহত রাখার জন্য সরকারের প্রতি প্রত্যাশা জানান তারা। এ সময় প্রধানমন্ত্রী তারেক রহমান, বিএনপি সরকার এবং আইনশৃঙ্খলা রক্ষাকারী বাহিনীর সদস্যদের প্রতি ধন্যবাদ ও কৃতজ্ঞতা জানানো হয়। সংবাদ সম্মেলনে বাংলাদেশ পূজা উদযাপন ফ্রন্টের সহসভাপতি রমেশ দত্ত, যুগ্ম মহাসচিব উত্তম সরকারসহ সংগঠনটির অন্য নেতারা উপস্থিত ছিলেন।

কালের আলো/এএইচ/এমএসআইপি

বাণিজ্য বিনিয়োগ ও সংস্কৃতি নিয়ে ইউরোপ সফরে শামা

কূটনৈতিক প্রতিবেদক,কালের আলো
প্রকাশিত: রবিবার, ২৫ অক্টোবর, ২০২৬, ১:১২ অপরাহ্ণ
বাণিজ্য বিনিয়োগ ও সংস্কৃতি নিয়ে ইউরোপ সফরে শামা

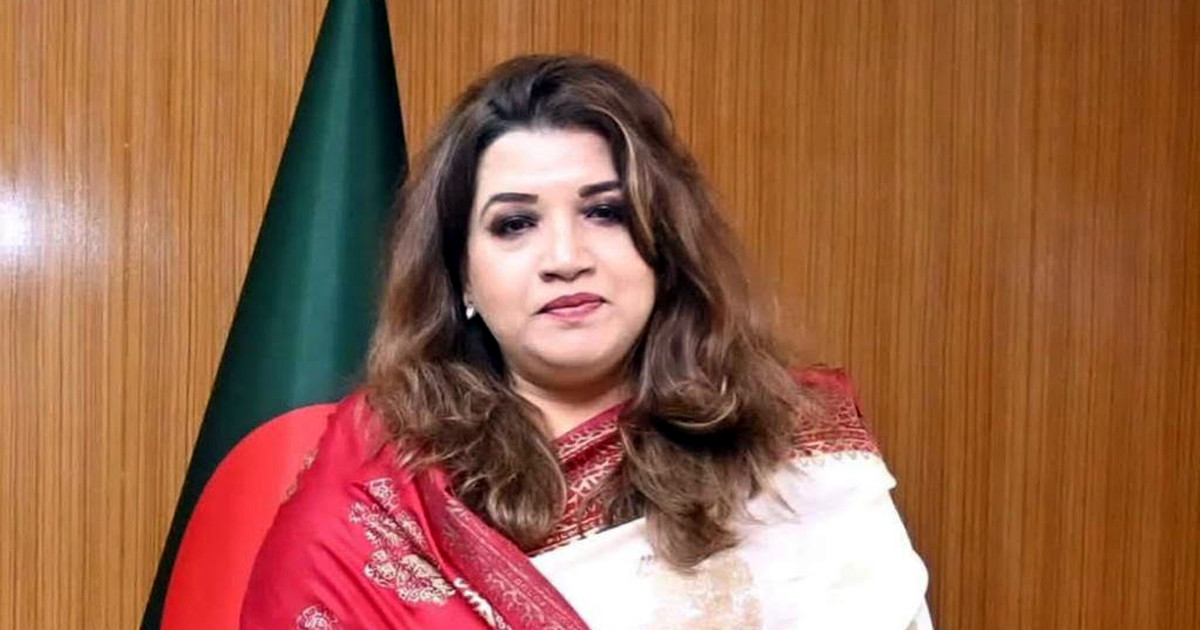
বাংলাদেশের সঙ্গে ইউরোপীয় দেশগুলোর অর্থনৈতিক অংশীদারিত্ব জোরদার, বাণিজ্য ও বিনিয়োগ সম্প্রসারণ এবং সাংস্কৃতিক সহযোগিতা বাড়ানোর লক্ষ্যে স্পেন ও যুক্তরাজ্য সফরে যাচ্ছেন পররাষ্ট্র প্রতিমন্ত্রী শামা ওবায়েদ ইসলাম। আগামী ২৬ থেকে ৩০ অক্টোবর পর্যন্ত দুই দেশে সরকারি সফর করবেন তিনি।

রোববার (২৫ অক্টোবর) পররাষ্ট্র মন্ত্রণালয় এ তথ্য জানিয়েছে। সফরকালে দুই দেশের বিভিন্ন দপ্তরের উচ্চপদস্থ কর্মকর্তাদের সঙ্গে বৈঠক করবেন প্রতিমন্ত্রী। এসব বৈঠকে বাণিজ্য, বিনিয়োগ, ব্যবসা, পর্যটন, দক্ষতা উন্নয়ন এবং সাংস্কৃতিক বিনিময়ে পারস্পরিক সহযোগিতা বাড়ানোর উপায় নিয়ে আলোচনা হওয়ার কথা রয়েছে।

সেভিলে স্পেন-বাংলাদেশ এক্সপোর উদ্বোধন
সফরের প্রথম পর্যায়ে ২৬ অক্টোবর স্পেনের সেভিল শহরে ‘তৃতীয় স্পেন-বাংলাদেশ এক্সপো ২০২৬’-এর উদ্বোধন করবেন শামা ওবায়েদ ইসলাম। ‘দৃঢ়তর অংশীদারিত্ব, অভিন্ন সমৃদ্ধি’ প্রতিপাদ্যে আয়োজিত এই এক্সপোর উদ্যোক্তা স্পেন-বাংলাদেশ চেম্বার অব কমার্স অ্যান্ড ইন্ডাস্ট্রি। এক্সপোটির অন্যতম লক্ষ্য বাংলাদেশি রপ্তানিকারকদের সঙ্গে স্পেনের উৎপাদক, আমদানিকারক ও বিনিয়োগকারীদের সংযোগ তৈরি করা। এর মাধ্যমে দুই দেশের ব্যবসায়িক সম্পর্ক সম্প্রসারণ, বাংলাদেশি পণ্যের নতুন বাজার অনুসন্ধান এবং বিনিয়োগের সম্ভাবনা তৈরির সুযোগ সৃষ্টি হতে পারে। বাংলাদেশের ব্যবসায়ী ও রপ্তানিকারকদের জন্য ইউরোপীয় বাজারে যোগাযোগ বাড়ানো এবং নতুন বাণিজ্যিক অংশীদার খুঁজে পাওয়ার ক্ষেত্রেও এ আয়োজন গুরুত্বপূর্ণ বলে মনে করা হচ্ছে।

যুক্তরাজ্য সফরে গুরুত্ব পাবে শিল্প ও সংস্কৃতি
স্পেন সফর শেষে ২৯ ও ৩০ অক্টোবর যুক্তরাজ্য সফর করবেন পররাষ্ট্র প্রতিমন্ত্রী। সেখানে বাংলাদেশের শিল্প ও সংস্কৃতির প্রসার, আন্তর্জাতিক সাংস্কৃতিক অংশীদারিত্ব বাড়ানো এবং দেশের সৃজনশীল অর্থনীতির উন্নয়নের সম্ভাবনা নিয়ে কাজ করার কথা রয়েছে। সাংস্কৃতিক বিনিময়ের মাধ্যমে দুই দেশের মানুষের মধ্যে যোগাযোগ বাড়ানোর পাশাপাশি বাংলাদেশের শিল্প, ঐতিহ্য ও সৃজনশীল কর্মকাণ্ড আন্তর্জাতিক পরিসরে তুলে ধরার সুযোগ তৈরি হতে পারে। এ সফরে সাংস্কৃতিক সহযোগিতা সম্প্রসারণের বিভিন্ন দিকও গুরুত্ব পাবে।

অর্থনৈতিক কূটনীতি জোরদারে গুরুত্ব
পররাষ্ট্র মন্ত্রণালয়ের তথ্য অনুযায়ী, স্পেন ও যুক্তরাজ্য সফরের মূল লক্ষ্য অর্থনৈতিক কূটনীতি জোরদার, বিনিয়োগ আকর্ষণ এবং সাংস্কৃতিক সহযোগিতার পরিধি বাড়ানো। বাণিজ্য ও বিনিয়োগের পাশাপাশি দক্ষতা উন্নয়ন ও পর্যটন খাতেও সহযোগিতার নতুন ক্ষেত্র খুঁজে দেখবেন প্রতিমন্ত্রী। দুই দেশের সংশ্লিষ্ট কর্মকর্তাদের সঙ্গে বৈঠক ও এক্সপোতে অংশগ্রহণের মধ্য দিয়ে বাংলাদেশের অর্থনৈতিক ও সাংস্কৃতিক সম্পর্ক আরও বিস্তৃত করার সুযোগ তৈরি হতে পারে। তবে সফর শেষে কী ধরনের সমঝোতা, চুক্তি বা নতুন উদ্যোগ নেওয়া হবে, সে বিষয়ে বিস্তারিত তথ্য এখনো জানানো হয়নি।

কালের আলো/এসকে/এমএসআইপি